
Betrachten wir eine bereits aufgebaute PDU-Sitzung, über die der Datenverkehr normal läuft. Das UE besitzt eine IP-Adresse, der gNB verwaltet die zugehörigen PDU-Sitzungsressourcen und QoS-Flows, und im UPF besteht eine aktive PFCP-Sitzung für die Weiterleitung auf der Nutzerebene. Wenn der Nutzer die Datenverbindung beendet, eine Richtlinienfunktion das Sitzungsende verlangt oder das Netz entscheidet, dass die Sitzung nicht länger aktiv bleiben soll, geht es im 5GC nicht mehr darum, einzelne QoS-Parameter anzupassen. Die Sitzung muss sowohl auf der Steuerungs- als auch auf der Nutzerebene abgebaut werden.
Genau dazu dient die PDU-Sitzungsfreigabe. Sie legt fest, wie eine bestehende PDU-Sitzung entfernt wird: Der 5GSM-Kontext im UE wird gelöscht, RAN-Ressourcen werden freigegeben, die N4-Sitzung und der Weiterleitungszustand im UPF werden entfernt und die zugehörige Richtlinienbeziehung wird gegebenenfalls beendet. Ziel ist ein konsistenter Zustand von AMF, SMF, gNB, UPF und UE, in dem die betreffende PDU-Sitzung nicht mehr existiert.
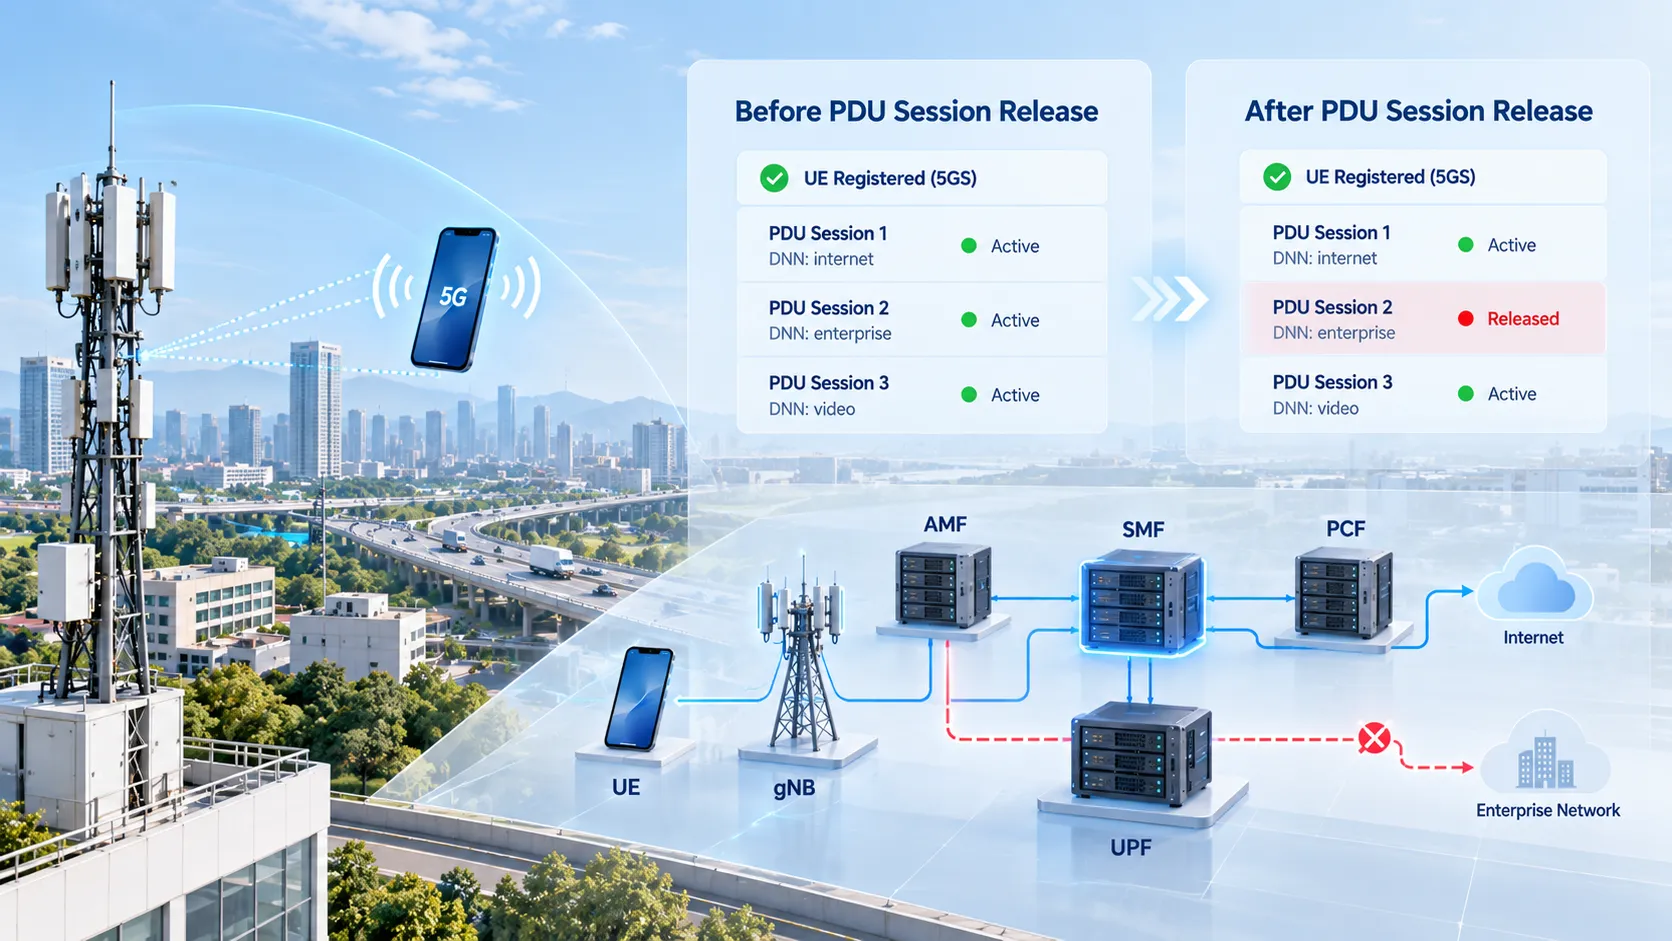
Dieser Ablauf ist nicht mit der Registrierung (Registration) gleichzusetzen. Ein UE kann eine PDU-Sitzung freigeben und dennoch im 5GS registriert bleiben; andere aktive PDU-Sitzungen können weiterlaufen. Bei der Signalisierungsanalyse geht es hauptsächlich darum, nachzuvollziehen, wie die zu einer bestimmten PDU Session ID gehörenden Ressourcen im UE, RAN, SMF, UPF und in den Richtliniensteuerungsebenen entfernt werden, statt die Trace-Analyse erneut bei Registration Request zu beginnen.
Abgrenzung von Sitzungsfreigabe, Aufbau, Änderung und Deregistrierung
PDU-Sitzungsaufbau, -änderung, -freigabe und 5GS-Deregistrierung können im selben Trace auftreten, erfüllen jedoch sehr unterschiedliche Aufgaben.
| Verfahren | Hauptzweck | Ergebniszustand |
|---|---|---|
| PDU-Sitzungsaufbau | Eine neue Datensitzung und Ressourcen der Nutzerebene erstellen | Eine neue PDU-Sitzung wird aktiv |
| PDU-Sitzungsänderung | QoS, Richtlinien oder Ressourcen einer vorhandenen Sitzung ändern | Die PDU-Sitzung bleibt aktiv |
| PDU-Sitzungsfreigabe | Eine bestimmte PDU-Sitzung beenden und deren Ressourcen freigeben | Diese PDU-Sitzung existiert nicht mehr |
| 5GS-Deregistrierung | Die Registrierungsbeziehung zwischen UE und 5GS beenden | Das UE verlässt den entsprechenden registrierten 5GS-Zustand |
Sitzungsfreigabe und Deregistrierung werden besonders leicht verwechselt. Angenommen, ein UE unterhält eine PDU-Sitzung für den Internetzugang und eine weitere für ein privates Unternehmensnetz. Die Freigabe einer Sitzung entfernt nicht automatisch die andere und löscht auch nicht zwangsläufig den UE-Registrierungskontext im AMF.
Auch RRC Release darf nicht als PDU-Sitzungsfreigabe verstanden werden. RRC Release verändert vor allem den Funkverbindungszustand zwischen UE und gNB, während die PDU-Sitzung im Kernnetz aktiv bleiben kann. Bei einer PDU-Sitzungsfreigabe werden dagegen die Sitzungsressourcen einer bestimmten PDU Session IDentfernt.
Wie die Sitzung ursprünglich aufgebaut wurde, erläutert der BeitragPDU-Sitzungsaufbau im 5GC-Kernnetz. Wenn die Sitzung aktiv bleibt und nur ihre QoS- oder Richtlinienparameter geändert werden, lesen SiePDU-Sitzungsänderung im 5GC-Kernnetz.
Wichtige Auslöser der PDU-Sitzungsfreigabe
Eine PDU-Sitzungsfreigabe kann an verschiedenen Stellen im Netz ausgelöst werden. Eine aktive Sitzung kann aufgrund einer UE-Aktion, einer Richtlinienentscheidung, eines inkonsistenten Netzzustands oder einer ressourcenbezogenen Bedingung beendet werden.
Häufige Auslöser sind:
-
Durch das UE ausgelöst: Das UE sendet PDU Session Release Request, wenn die aktuelle Datensitzung nicht mehr benötigt wird;
-
Durch das PCF ausgelöst: Die Richtliniensteuerung verlangt die Beendigung, weil Dienstautorisierung, Nutzungsbedingungen oder eine andere Richtlinie die weitere Aktivität nicht mehr erlauben;
-
Durch das AMF ausgelöst: Das AMF erkennt eine Abweichung zwischen den PDU-Sitzungszuständen des UE und des Netzes oder der zugehörige Network Slice ist nicht mehr verfügbar;
-
Durch das RAN ausgelöst: Beispielsweise sind alle QoS-Flows einer PDU-Sitzung bereits freigegeben und das RAN meldet den resultierenden Zustand an das Kernnetz;
-
Durch das SMF ausgelöst: Das SMF entscheidet anhand lokaler Richtlinien oder Informationen von Funktionen wie UDM oder CHF, dass die Sitzung beendet werden soll.
Da der ursprüngliche Auslöser von unterschiedlichen Netzfunktionen ausgehen kann, sind die ersten Signalisierungsschritte nicht immer identisch. Letztlich laufen die Abläufe beim SMF zusammen, da es den PDU-Sitzungssteuerungskontext verwaltet und die UPF-Nutzerebene, AMF/RAN-Zugangsressourcen sowie die PCF-Richtlinienbeziehung koordiniert.
Bei der Analyse von Paket-Traces ist es meist hilfreicher, zuerst festzustellen, welche Instanz die Freigabe ursprünglich angefordert hat , als direkt mit PDU Session Release Command zu beginnen. Ein UE Release Request weist auf einen vom UE gestarteten Ablauf hin. Eine Beendigungsbenachrichtigung des PCF zeigt eine richtliniengesteuerte Freigabe an. Eine AMF-Anforderung zur Freigabe eines SM Context gehört zu einem weiteren netzseitig ausgelösten Zweig.
N1-, N2- und N4-Signalisierung bei einer vom UE gestarteten Freigabe
Eine vom UE gestartete Freigabe zeigt anschaulich, wie Sitzungsressourcen auf den verschiedenen Ebenen entfernt werden.
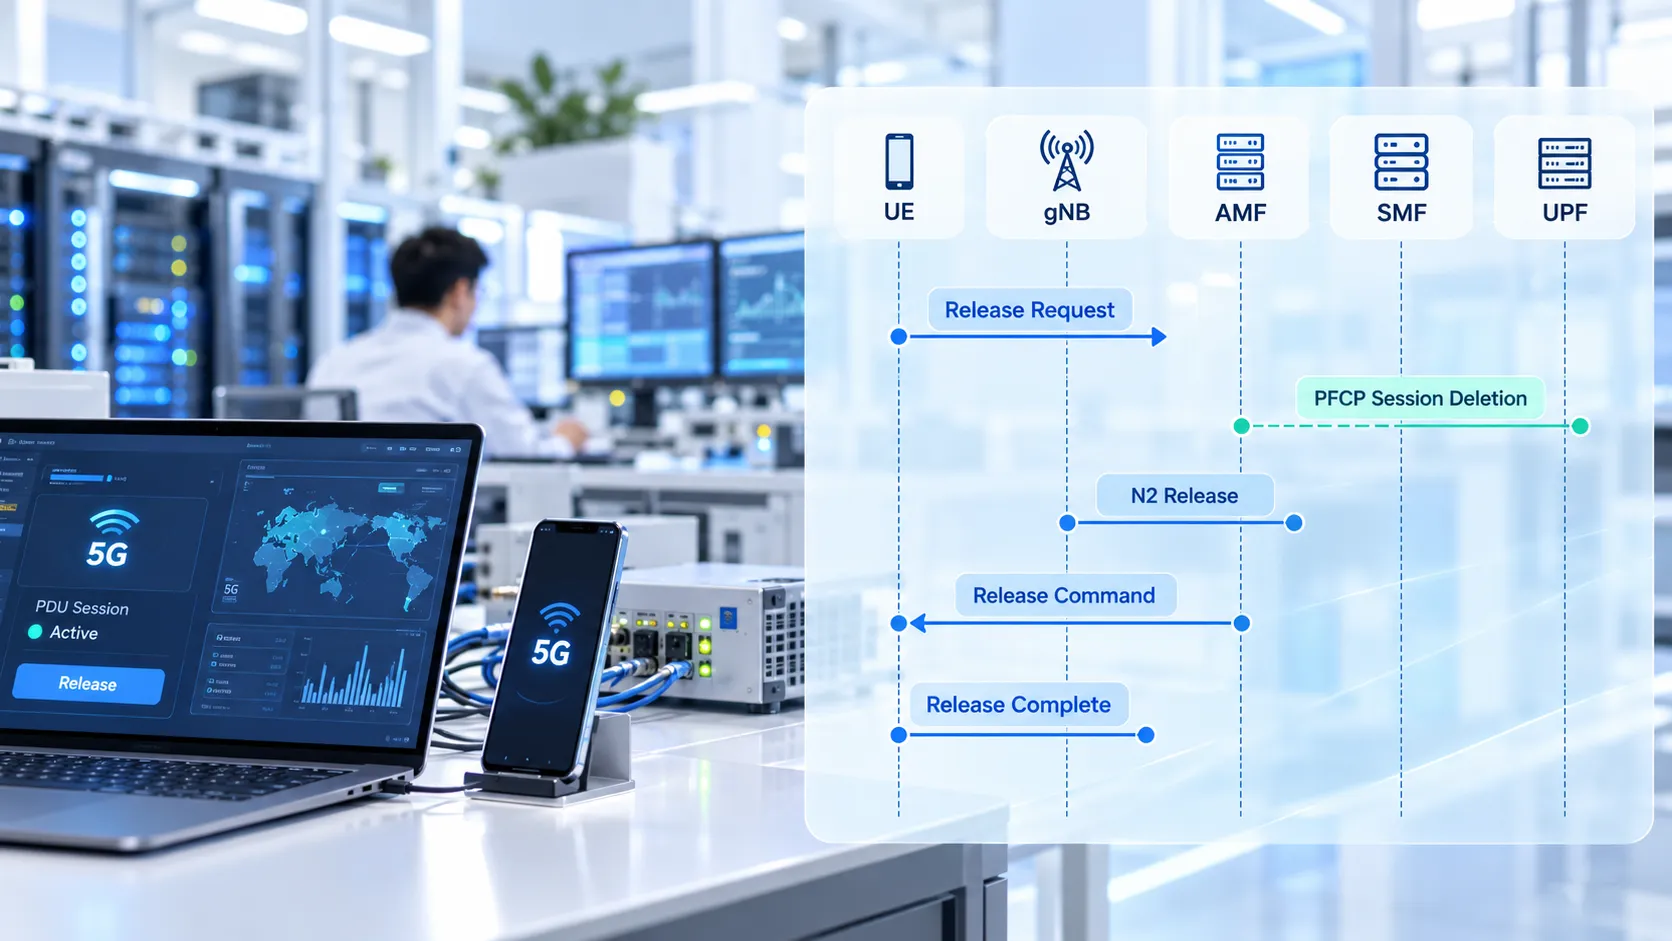
Angenommen, das UE nutzt zur Datenübertragung die PDU Session ID 5. Benötigt das Gerät die Sitzung nicht mehr, erzeugt es eine PDU Session Release Request und sendet sie in einem N1 SM Container. Der gNB leitet die NAS-Nachricht mit UL NAS Transport an das AMF weiter. Das AMF ermittelt das für die angegebene PDU Session ID zuständige SMF.
Über die servicebasierte Schnittstelle (SBI) leitet das AMF die Freigabeanforderung im bestehenden SM Context weiter, beispielsweise durch Aufruf von Nsmf_PDUSession_UpdateSMContext. Dabei wird kein neuer SM Context erzeugt. Der Kontext besteht bereits, und das AMF informiert das SMF, dass die aktive Sitzung in den Freigabeablauf eintritt.
Anschließend übernimmt das SMF die Bereinigung der Nutzerebene. Für eine bestehende N4-Sitzung sendet es eine PFCP Session Deletion Request an das UPF. Das UPF entfernt den zugehörigen Zustand der Nutzerebene der PFCP-Sitzung und antwortet mit einer PFCP Session Deletion Response.
Dies unterscheidet sich grundlegend von PFCP Session Modification während einer PDU-Sitzungsänderung. Bei Modification werden Regeln innerhalb einer bestehenden N4-Sitzung aktualisiert; Deletion entfernt dagegen den sitzungsbezogenen Zustand aus dem UPF.
Nach Beginn der Bereinigung der Nutzerebene bereitet das SMF Informationen für RAN und UE vor:
-
N2 SM: weist den gNB an, die zugehörige PDU-Sitzungsressource freizugeben;
-
N1 SM: überträgt PDU Session Release Command an das UE.
Das AMF sendet PDU Session Resource Release Command über NGAP an den gNB. Die Nachricht kann den NAS-Befehl PDU Session Release Command zur Zustellung an das UE enthalten. Nach der Freigabe der zugehörigen Zugangsressourcen sendet der gNB PDU Session Resource Release Response zurück.
Nach Empfang von Release Command entfernt das UE seinen lokalen PDU-Sitzungskontext und sendet PDU Session Release Complete als 5GSM-Bestätigung.
Eine typische, vom UE gestartete Abfolge lässt sich so zusammenfassen:
UE-Freigabeanforderung → AMF → SMF → PFCP-Sitzungslöschung → N2-Ressourcenfreigabe → PDU-Sitzungsfreigabebefehl → UE-Freigabebestätigung
Befindet sich das UE anfangs im Zustand CM-IDLE, kann im realen Netz zunächst ein Service Request erforderlich sein, um die Signalisierungsverbindung für die Fortsetzung der Freigabe wiederherzustellen. Daher beginnen Paket-Traces nicht in jedem Fall mit demselben Funkzustand.
Netzseitig gestartete Freigabe und Beendigung einer PCF-Richtlinie
Bei einer netzseitig gestarteten Freigabe sendet das UE nicht zuerst PDU Session Release Request. Die Änderung kann in der Richtliniensteuerung oder einer anderen Kernnetzfunktion beginnen.
Betrachten wir einen vom PCF ausgelösten Fall. Eine PDU-Sitzung überträgt zunächst normal Daten, später entscheidet das PCF jedoch gemäß einer Richtlinie, dass sie beendet werden muss. Das PCF benachrichtigt das SMF über den für die bestehende Richtlinienzuordnung eingerichteten Benachrichtigungsmechanismus.
Nach dem richtliniengesteuerten Auslöser muss das SMF weiterhin die Nutzerebene abbauen. PFCP Session Deletion Request und Response können daher bereits erscheinen, bevor das SMF über das AMF die erforderlichen N1- und N2-Informationen sendet:
SMF → AMF → gNB / UE
AMF N1N2 Message Transfer kann sowohl N2-Informationen zur Freigabe der PDU-Sitzungsressourcen als auch den für das UE bestimmten PDU Session Release Command transportieren.
Aus Sicht des UE erfolgt bei einer expliziten NAS-Freigabe unabhängig davon, ob PCF, SMF oder eine andere Netzfunktion den ursprünglichen Auslöser lieferte, zunächst das Senden von PDU Session Release Commanddurch das Netz und danach die Antwort des UE mit PDU Session Release Complete.
Aus Sicht des Kernnetz-Traces reichen diese beiden NAS-Nachrichten jedoch nicht aus, um den ursprünglichen Auslöser zu identifizieren. Entscheidend sind Ereignisse vor Release Command: die Beendigung einer PCF-Richtlinie, eine AMF-Anforderung zur Freigabe des SM Context, ein RAN-bezogenes Ereignis oder eine lokale SMF-Entscheidung.
Diese Unterscheidung ist für technische Analysen und Fehlerbehebungen gleichermaßen wichtig: PDU Session Release Command zeigt an, dass das Netz das UE zur Beendigung der Sitzung auffordert, verrät aber allein nicht, welche Instanz die Freigabe ursprünglich ausgelöst hat.
Bereinigung der UPF-, RAN- und Richtlinienressourcen
Die PDU-Sitzungsfreigabe darf nicht allein deshalb als abgeschlossen gelten, weil das UE keine Daten mehr senden kann. Die zugehörigen Ressourcen müssen je nach Freigabeszenario in den relevanten Netzfunktionen bereinigt werden.
N4 löscht die UPF-Sitzung
PFCP Session Deletion ist ein zentraler Schritt bei der Bereinigung der Nutzerebene. Sobald das UPF die zugehörige N4-Sitzung löscht, sind die damit verbundenen PDRs, FARs, QERs, URRs und sonstigen anwendbaren Weiterleitungszustände nicht mehr Teil der freigegebenen PDU-Sitzung.
Mit dem Ende des Sitzungslebenszyklus werden auch die zugehörigen N3-Ressourcen und gegebenenfalls weitere Ressourcen zum Abschluss der Nutzerebene freigegeben.
N2 gibt die gNB-Ressourcen frei
Der gNB verwaltet Zugangsressourcen, die der PDU-Sitzung und ihren QoS-Flows zugeordnet sind. Nach Empfang von PDU Session Resource Release Command entfernt das RAN die betreffenden Ressourcen und meldet das Ergebnis mit der entsprechenden Antwort an das Kernnetz.
Eine erfolgreiche PFCP Session Deletion beweist daher allein nicht, dass die vollständige PDU-Sitzungsfreigabe abgeschlossen ist. Wenn das UPF bereinigt wurde, der gNB aber noch PDU-Sitzungsressourcen enthält, besteht im Netz weiterhin ein inkonsistenter Zustand.
Das UE entfernt seinen 5GSM-Sitzungskontext
Nach Empfang von PDU Session Release Command löscht das UE den lokalen Sitzungskontext und bestätigt dies mit PDU Session Release Complete. Bei einer PDU-Sitzung vom IP-Typ wird auch die zugehörige IP-Adresse beziehungsweise das Präfix in den Freigabeprozess einbezogen.
Das SMF benachrichtigt das AMF und bereinigt den Richtlinienzustand
Erreicht die Sitzung den Zustand Released, kann das SMF eine SM Context Status Notification an das AMF senden, damit dieses seinen gespeicherten Sitzungszustand synchronisieren kann.
Wenn für die PDU-Sitzung eine SM Policy Association besteht, muss auch die zugehörige PCF-Richtlinienbeziehung gemäß dem jeweils zutreffenden Ablauf beendet oder gelöscht werden. Ist dies die letzte Sitzung, die einen bestimmten DNN-, S-NSSAI- oder abonnementbezogenen Zustand benötigt, kann das SMF unter den entsprechenden Bedingungen weitere Bereinigungen von Abonnement- oder Registrierungsinformationen mit UDM oder UDR durchführen. Diese Aktionen sind bedingt und treten nicht bei jeder Freigabe auf.
Die Bereinigung umfasst somit mehrere Zustände, die über die PDU Session ID verbunden sind, und nicht nur einen einzelnen Tunnel:
UE-Kontext + RAN-Ressource + SM-Kontext + UPF-N4-Sitzung + Richtlinienzuordnung
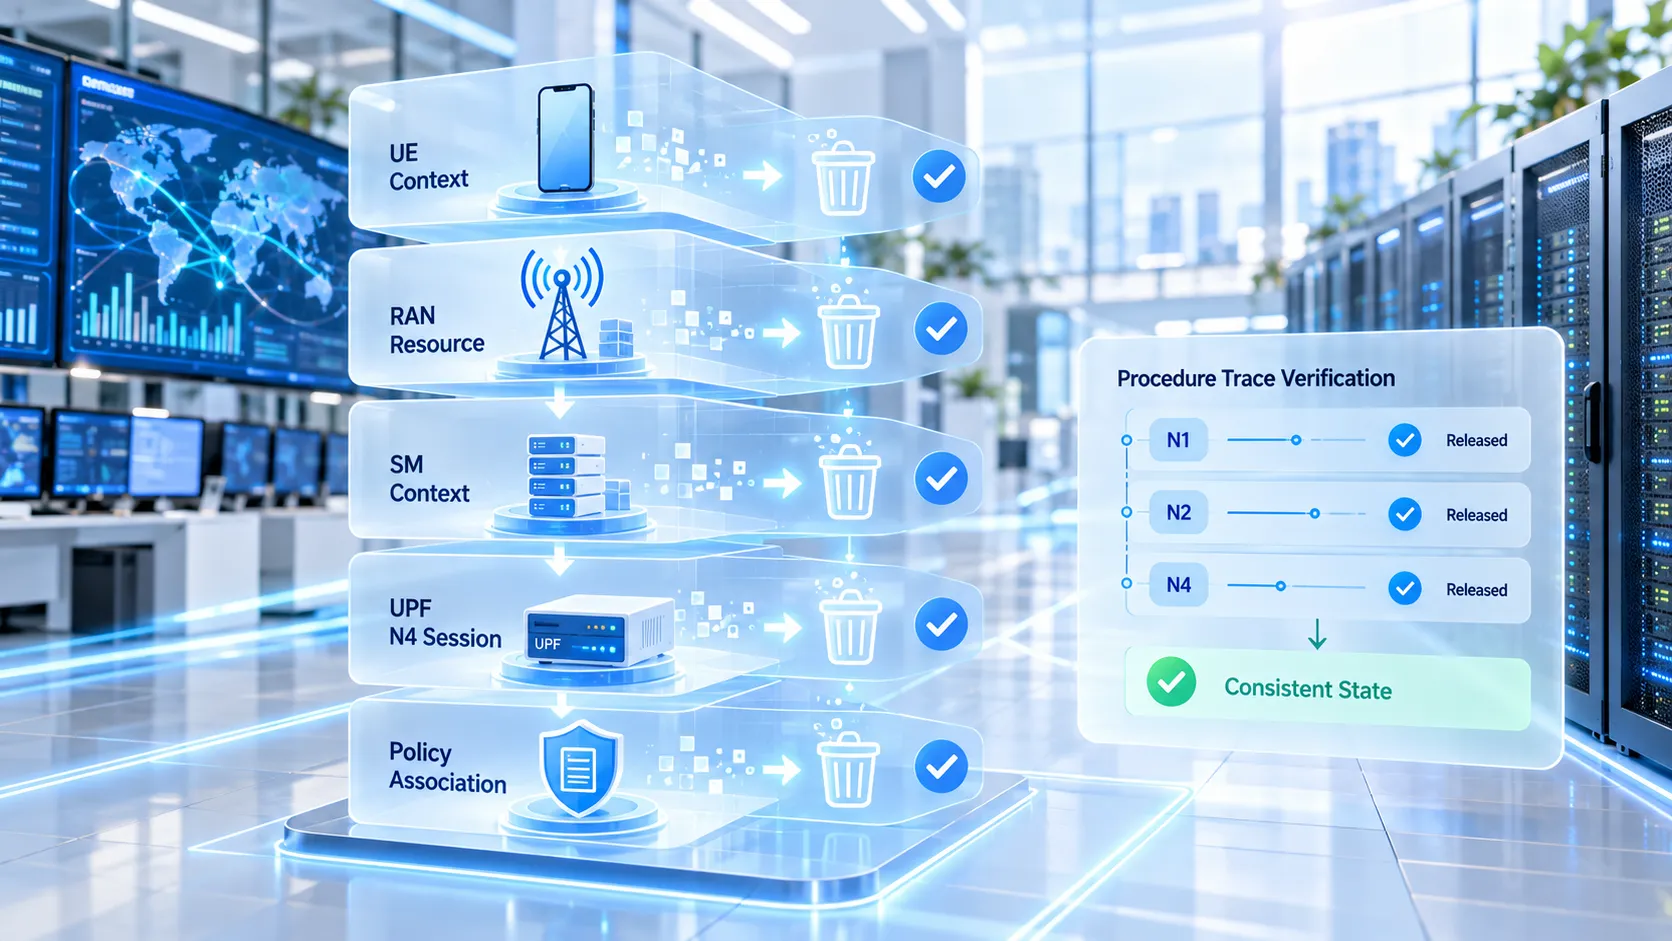
Abschluss der Freigabe anhand von Signalisierungs-Traces prüfen
Fehler bei einer PDU-Sitzungsfreigabe sind aus Nutzersicht nicht immer erkennbar. Das UE kann die Datenübertragung bereits gestoppt haben, während in einer oder mehreren Kernnetzfunktionen veraltete Zustände bestehen bleiben. In einem anderen Fall hat das UE seinen lokalen Sitzungskontext gelöscht, aber die PFCP-Sitzung im UPF ist noch aktiv.
Statt jede mögliche Nachrichtenfolge auswendig zu lernen, ist es für die Fehlersuche hilfreicher, Prüfpunkte anhand der betroffenen PDU Session ID festzulegen.
-
Freizugebende Sitzung identifizieren: Die Analyse auf die korrekte PDU Session ID eingrenzen, damit die Signalisierung anderer parallel bestehender Sitzungen nicht im Trace vermischt wird;
-
Auslöser identifizieren: Prüfen, ob das erste Ereignis ein UE Release Request, eine PCF-Beendigungsbenachrichtigung, eine AMF-Anforderung oder ein anderes Netzereignis ist;
-
SMF-Verarbeitung überprüfen: Bestätigen, dass die Anforderung beim zuständigen SMF angekommen ist und dort die Freigabe gestartet wurde;
-
N4-Ressourcen prüfen: Bestätigen, dass PFCP Session Deletion Request und Response abgeschlossen und die ursprünglichen UPF-Sitzungsregeln entfernt sind;
-
N2-Ressourcen prüfen: Kontrollieren, ob der gNB die Signalisierung zur Freigabe der PDU-Sitzungsressourcen erhalten und das Ergebnis zurückgemeldet hat;
-
N1-Zustand prüfen: Bei einem anwendbaren expliziten NAS-Freigabeablauf verifizieren, dass das UE Release Command erhalten und PDU Session Release Complete gesendet hat;
-
Endzustand überprüfen: Sicherstellen, dass der PDU-Sitzungszustand im AMF, der SMF-Kontext und vorhandene PCF-Zuordnungen dem Zustand Released entsprechen.
Hat das UE beispielsweise PDU Session Release Complete bereits gesendet, die zugehörige PFCP-Sitzung besteht aber noch im UPF, sollte die Prüfung zuerst bei SMF und N4-Ressourcenbereinigung ansetzen. Wurde der PFCP-Zustand gelöscht, der gNB hält aber noch die betreffende PDU-Sitzungsressource, ist als Nächstes der N2-Freigabepfad zu prüfen.
Umgekehrt reicht ein einzelnes RRC Release nicht aus, um eine beendete PDU-Sitzung nachzuweisen, wenn weder PDU Session Release Request noch Release Command oder die zugehörige Ressourcenbereinigung im Kernnetz sichtbar sind.
Auch die Benennung von Nachrichten auf verschiedenen Spezifikationsebenen kann zu Verwechslungen führen. Manche Verfahrensbeschreibungen verwenden für einen Ablaufschritt den Begriff „PDU Session Release Ack“. Die tatsächliche 5GSM-NAS-Nachricht, die das UE nach Annahme von PDU Session Release Command sendet, lautet jedoch PDU Session Release Complete. Bei der Analyse von Funk- und NAS-Traces ist der tatsächliche Message Type maßgeblich.
Ein zuverlässigeres Abschlusskriterium lautet deshalb: Wurden alle der ursprünglichen PDU Session ID zugeordneten Zustände aus UE, RAN, SMF und UPF entfernt, anstatt lediglich zu prüfen, ob eine bestimmte „letzte“ Nachricht aufgetreten ist?
Häufig gestellte Fragen
Führt die PDU-Sitzungsfreigabe zur Deregistrierung des UE?
Nicht unbedingt. Die PDU-Sitzungsfreigabe beendet nur die angegebene Datensitzung. Das UE kann im 5GS registriert bleiben und weitere aktive PDU-Sitzungen verwenden. Die Deregistrierung ist der separate Ablauf, der die Registrierungsbeziehung zwischen UE und 5GS beendet.
Wird bei einer PDU-Sitzungsfreigabe die IP-Adresse des UE freigegeben?
Bei einer PDU-Sitzung vom IP-Typ gehört die zugehörige IP-Adresse beziehungsweise das Präfix zu den freizugebenden Ressourcen. Nach Abschluss darf sie beziehungsweise es nicht mehr als gültige Adresse der Nutzerebene der freigegebenen Sitzung verwendet werden. Die Rückführung in den Adresspool und eine spätere Neuvergabe hängen von der Netzimplementierung ab.
Ist PFCP Session Deletion dasselbe wie PDU-Sitzungsfreigabe?
Nein. PFCP Session Deletion ist das N4-Verfahren, mit dem das SMF die UPF-Sitzung und ihre Regeln der Nutzerebene entfernt. Es ist häufig ein wichtiger Teil der PDU-Sitzungsfreigabe, doch der gesamte Ablauf kann auch UE, RAN, AMF, PCF und weitere zugehörige Kontexte umfassen.
Was ist der wichtigste Unterschied zwischen PDU-Sitzungsfreigabe und PDU-Sitzungsänderung?
Bei der PDU-Sitzungsänderung bleibt die vorhandene Sitzung aktiv, während QoS, Richtlinien oder zugehörige Ressourcen angepasst werden. Die PDU-Sitzungsfreigabe beendet die angegebene Sitzung und entfernt ihre Ressourcen. Ist dieselbe PDU Session ID weiterhin gültig und wird Datenverkehr übertragen, ist eine Freigabe in der Regel noch nicht abgeschlossen.
Warum sendet das Netz nach einer UE-initiierten Freigabeanforderung noch PDU Session Release Command?
UE Release Request drückt den Wunsch des UE aus, die Sitzung zu beenden. Das SMF muss jedoch zunächst die Zustände in UPF, RAN und UE koordinieren. Sobald das Netz die Freigabe ausführt, weist PDU Session Release Command das UE an, den zugehörigen 5GSM-Sitzungskontext zu löschen. Das UE antwortet darauf mit PDU Session Release Complete.