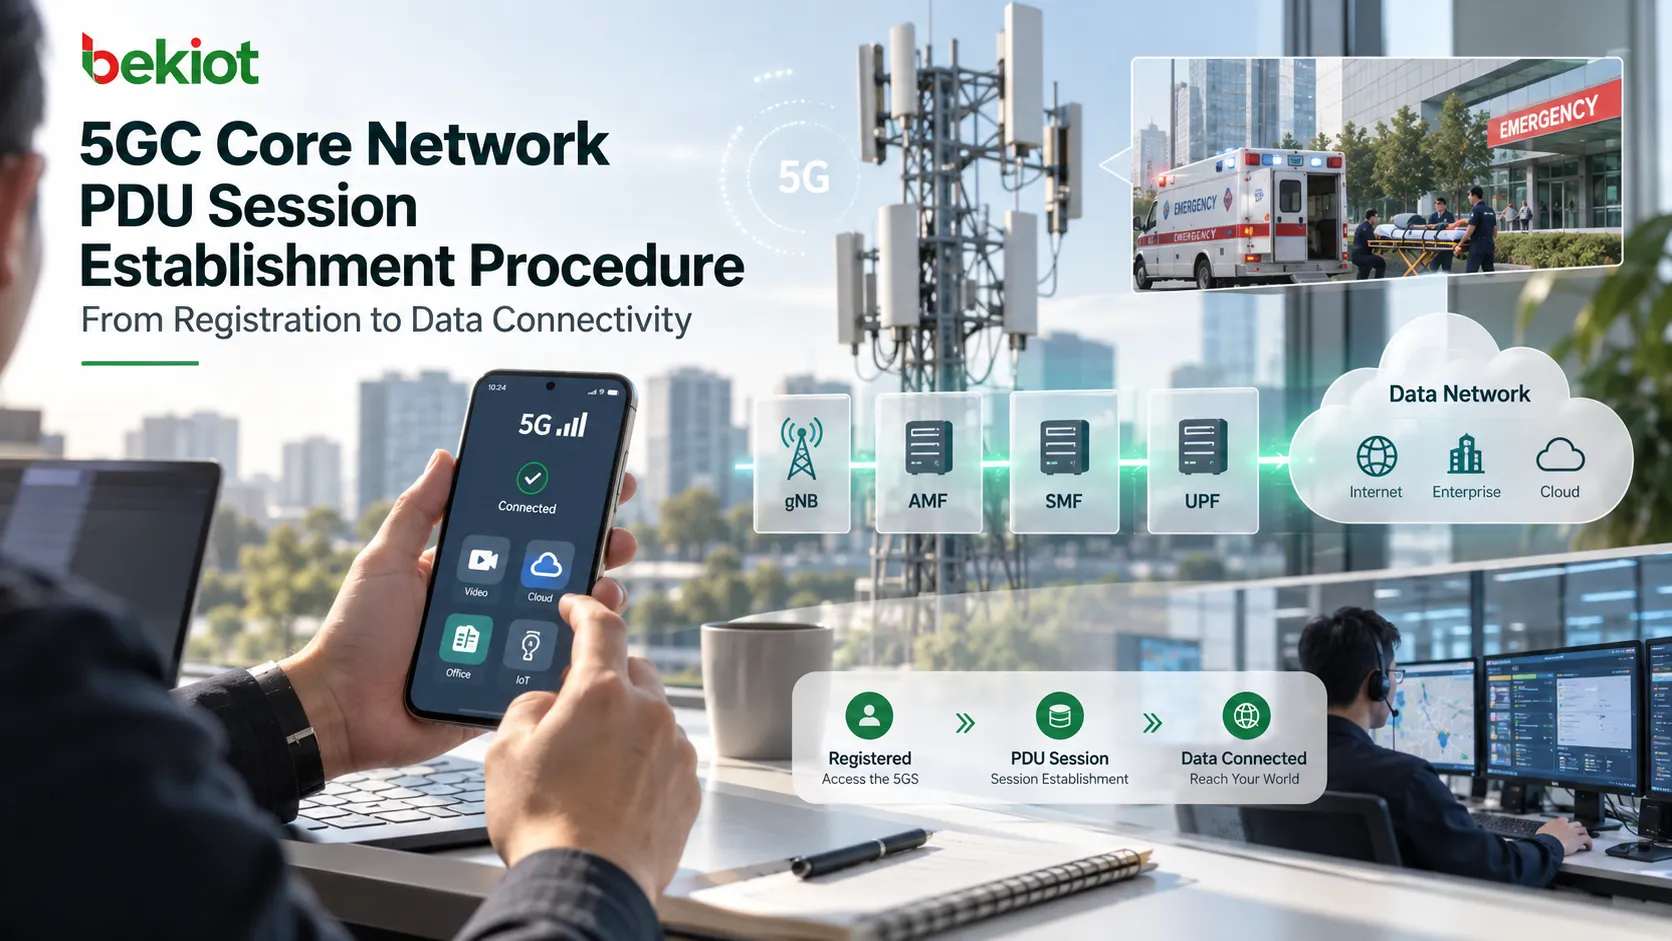
Ein UE kann die 5G-Registrierung abschließen, während Anwendungen weiterhin keinen Internetzugang haben. Die Registrierung erstellt den Zugangs- und Mobilitätskontext; der PDU-Sitzungsaufbau erzeugt die Sitzung, die das UE mit einem Datennetz verbindet. Ein 5G-Symbol oder ein Registration Accept allein belegen weder den Sitzungsaufbau noch eine erfolgreiche Paketweiterleitung.
Dieser Leitfaden verfolgt eine neue, vom UE angeforderte Sitzung über 3GPP-Zugang anhand des Ablaufs ohne Roaming beziehungsweise mit Local Breakout. Home-Routed Roaming, Notfallsitzungen, Zugangswechsel und Control-Plane-CIoT-Optimierungen enthalten zusätzliche oder andere Zweige. Der hier beschriebene gewöhnliche N3-Nutzdatenablauf gilt nicht universell für jede Bereitstellung.
Registrierung und PDU-Sitzungen erfüllen unterschiedliche Aufgaben
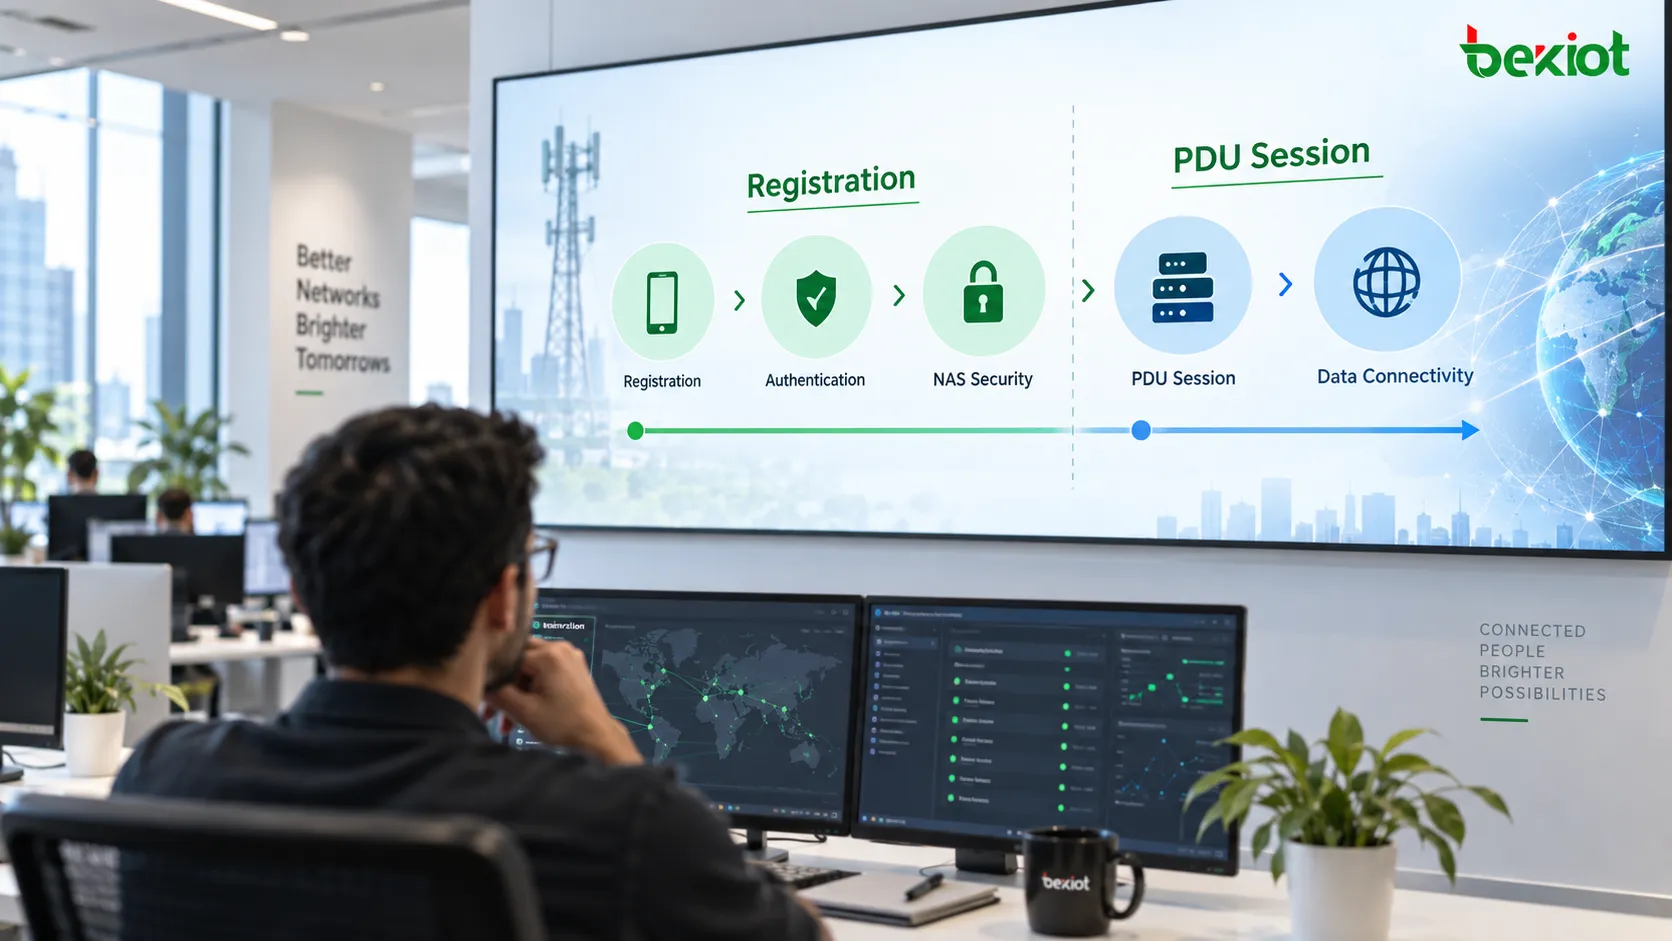
Der AMF koordiniert Identitätsverarbeitung, Authentifizierung, NAS-Sicherheit und den Kontext der Registrierungsverwaltung. Eine PDU-Sitzung ergänzt DNN, S-NSSAI, zuständigen SMF, Nutzdatenanker und die für den Datendienst genehmigten Sitzungsparameter. Internet, IMS und Unternehmensanbindungen können unterschiedliche Sitzungen verwenden.
In der EPC-Terminologie enthält eine PDN-Verbindung EPS-Bearer. Im 5GS ist das entsprechende Lernmodell eine PDU-Sitzung mit QoS-Flows; eine Standard-QoS-Regel erzeugt keinen LTE Default EPS Bearer. Ein registriertes UE kann keine PDU-Sitzung oder mehrere Sitzungen für unterschiedliche Dienste haben. Der Aufbau kann zeitnah zur Registrierung oder später bei Bedarf erfolgen.
Bei einer PDU-Sitzung vom Typ IP gehört die Adresszuweisung oder -konfiguration zum Verbindungsaufbau. Auch die PDU-Sitzungstypen Ethernet und Unstructured existieren; eine IP-Adresse ist daher kein allgemeingültiges Ergebnis. Die IP-Adressbeispiele dieses Artikels gelten für IP-Sitzungen.
NAS-Transport und innere Sitzungsanforderung getrennt auswerten
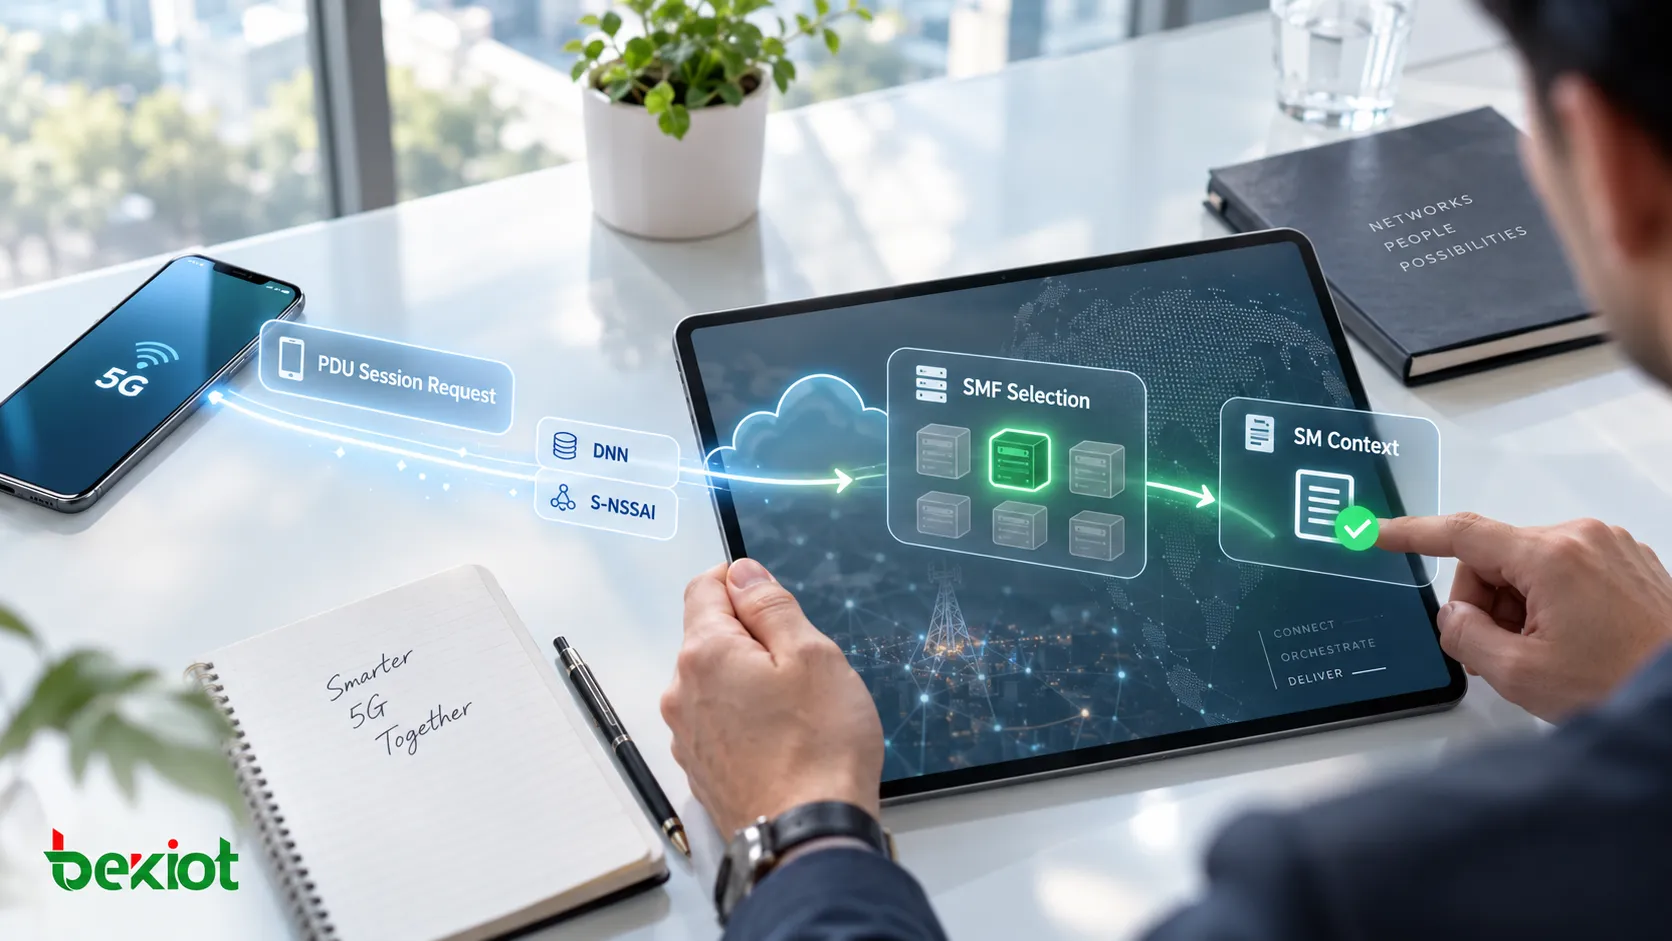
Das UE sendet einen PDU Session Establishment Request in einem N1-SM-Container innerhalb von UL NAS TRANSPORT. DNN, S-NSSAI, Request Type und PDU Session ID für das Routing im AMF sind von der inneren 5GSM-Nachricht zu unterscheiden. Die innere Anforderung identifiziert die Sitzung und fordert Parameter wie PDU Session Type und SSC Mode an; der umgebende Transport liefert den Routingkontext.
Die PDU Session ID unterscheidet Sitzungen desselben UE. SUPI identifiziert den Teilnehmer, keine einzelne Sitzung.
DNN identifiziert das Zieldatennetz und fließt in SMF-Auswahl, UPF-Auswahl und Richtlinienentscheidungen ein.
S-NSSAI identifiziert den Network Slice. Die angeforderte Kombination muss mit erlaubten Slices, Teilnehmerberechtigungen und Netzfähigkeiten vereinbar sein.
Request Type unterscheidet eine erste Anforderung von einer bestehenden Sitzung oder einem Notfallfall. Aus dem Nachrichtennamen allein folgt keine neue Sitzung.
Angeforderte Parameter sind Eingaben für die Genehmigung, keine garantierten Ergebnisse. Prüfen Sie die tatsächlich gewählten DNN und S-NSSAI sowie die Eignung des erlaubten PDU-Sitzungstyps und SSC-Modus für den vorgesehenen Dienst.
Der AMF wählt einen SMF und erstellt den SM-Kontext
Der gNB leitet NAS-Signalisierung über NGAP an den AMF weiter und ergänzt Zugangs- und Standortinformationen wie TAI und NR-CGI. Er wählt weder Sitzungsrichtlinien noch UPF-Weiterleitungsregeln; später steuert er die erforderlichen Funkressourcen.
Der AMF wählt einen SMF, der DNN und S-NSSAI bedienen kann. Die NRF-Ermittlung kann anhand von Slice-, DNN- und Serving-Network-Informationen Kandidaten für den Dienst Nsmf_PDUSession liefern. Auch Bereitstellungsrichtlinien beeinflussen die Auswahl. Zwischengespeicherte Ermittlungsergebnisse, lokale Konfiguration oder SCP-Routing können die im Trace sichtbaren Ermittlungsvorgänge verändern.
Der AMF ruft Nsmf_PDUSession_CreateSMContext auf und übergibt Teilnehmer- und Sitzungskennungen, gewählte Routinginformationen und den N1-SM-Container. Der SMF übernimmt die Sitzungssteuerung; der AMF verwaltet weiter Zugang und Mobilität und transportiert N1/N2-Informationen.
Teilnehmerdaten und Richtlinien begrenzen die Sitzung
Der SMF ruft bei Bedarf die relevanten Session Management Subscription Data vom UDM ab und kann Änderungen abonnieren. DNN und S-NSSAI zugeordnete Daten können PDU-Sitzungstyp, SSC-Modus, Session-AMBR und Standard-QoS begrenzen. Auch eine IPv4-Anforderung benötigt beispielsweise einen genehmigten, kompatiblen Sitzungstyp.
Der SMF registriert außerdem zum vorgesehenen Zeitpunkt seine Zuständigkeit für Teilnehmer und Sitzung beim UDM. Abruf, Änderungsabonnements und Registrierung sind getrennte Vorgänge; Reihenfolge und Wiederverwendung hängen vom Verfahren und vorhandenen Kontext ab. Sie bilden keine einzelne Transaktion, die für jede Anforderung zwingend wiederholt werden muss.
Bei dynamischer SM-Richtliniensteuerung wählt der SMF einen PCF und erstellt eine SM Policy Association. Teilnehmeridentität, DNN, S-NSSAI, Standort und abonnierte QoS können die genehmigte Richtlinie bestimmen. Gegebenenfalls ist eine Authentifizierung oder Autorisierung durch das externe Datennetz eine weitere bedingte Prüfung.
Der SMF gleicht UE-Anforderung, Teilnehmergrenzen und geltende Richtlinien ab, bevor er die Nutzdatenbehandlung konfiguriert. PCF-Beteiligung und einzelne Regeln hängen von Dienst und Bereitstellung ab; ein fehlender optionaler Austausch belegt allein keinen Fehler.
N4 setzt Sitzungsanforderungen in UPF-Regeln um
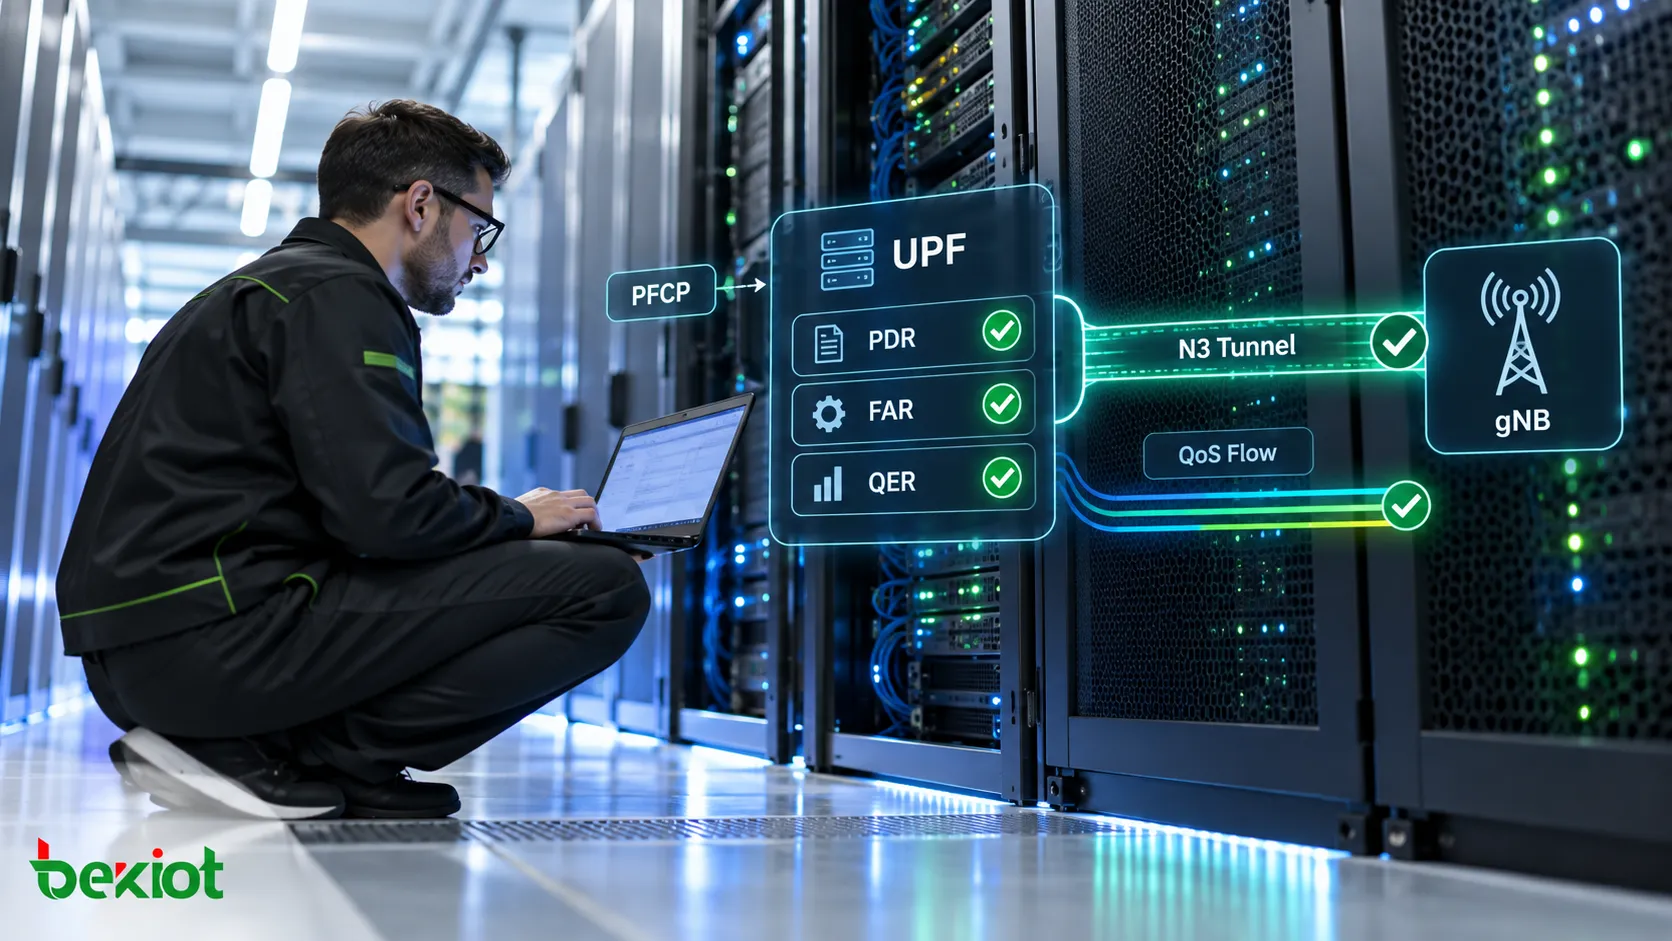
Der SMF wählt einen geeigneten UPF anhand von Faktoren wie DNN, Slice, Topologie und UE-Standort. Über N4 erstellt oder ändert er mit PFCP die benötigte Nutzdatensitzung. Bei einer gewöhnlichen neuen Sitzung installiert ein PFCP Session Establishment Request die anfänglichen Regeln.
Eine PDR erkennt Pakete einer Sitzung oder eines Verkehrsflusses und verweist auf die geltenden Verarbeitungsregeln.
Eine FAR bestimmt Weiterleitung, Verwerfen, Puffern oder andere unterstützte Behandlung passender Pakete.
Eine QER setzt die betreffende QoS durch, einschließlich Freigabe-, Sperr- oder Ratenkontrollen.
Eine URR legt die geltende Nutzungsmessung und Berichterstattung fest.
Diese Regeln wirken zusammen; nicht jede Sitzung braucht dieselbe Zusammenstellung. Prüfen Sie neben den Regelinhalten auch die PDR-Verweise. Eine korrekte FAR an der falschen PDR führt weiterhin zu falscher Weiterleitung.
Die UPF-Antwort identifiziert ihre PFCP-Sitzung mit einem F-SEID und liefert gegebenenfalls zugewiesene Nutzdatentunnelinformationen. Ein PFCP-F-SEID identifiziert Sitzungszustand auf der Steuerungsebene; ein N3-F-TEID identifiziert einen GTP-U-Tunnelendpunkt. Beide sind nicht austauschbar. Tunnelinformationen können gemäß dem unterstützten Verfahren zugewiesen werden und entstehen nicht immer auf dieselbe feste Weise.
Zu diesem Zeitpunkt können die UPF-seitigen N3-Informationen vorliegen, während der gNB-seitige Downlink-Endpunkt noch unbekannt ist. Ein erfolgreicher erster PFCP-Austausch vervollständigt daher nicht den gesamten Datenpfad.
N1 und N2 koordinieren Funkressourcen und N3-Tunnel
Der SMF ruft Namf_Communication_N1N2MessageTransfer auf, um zwei getrennte Inhalte bereitzustellen. N1-SM-Informationen transportieren PDU Session Establishment Accept zum UE und enthalten gegebenenfalls ausgehandelte Parameter und genehmigte QoS-Regeln. N2-SM-Informationen liefern dem RAN Angaben zur Sitzung und den QoS-Flows sowie den UPF-seitigen Uplink-Tunnelendpunkt.
Trennen Sie die Nachrichtenebenen beim Prüfen von DNN, S-NSSAI und Adressen. Nicht jeder Parameter des Gesamtverfahrens ist ein Informationselement im inneren Accept. Bei einer IPv6-Sitzung kann außerdem eine nachfolgende IPv6-Adresskonfiguration erforderlich sein.
Der AMF sendet einen NGAP-PDU Session Resource Setup Request. Der gNB weist die betreffenden Funk- und N3-Ressourcen zu und stellt dem UE das NAS-Accept zu. Seine PDU Session Resource Setup Response meldet angenommene oder fehlgeschlagene Ressourcen und die gNB-seitigen Downlink-Tunnelinformationen.
Der AMF leitet das N2-Ergebnis über Nsmf_PDUSession_UpdateSMContext weiter. Der SMF verwendet anschließend bei Bedarf PFCP Session Modification, um den gNB-Endpunkt bereitzustellen und die Downlink-Weiterleitung zu aktualisieren. Prüfen Sie IP-Adresse und TEID: Der empfangende Endpunkt vergibt den TEID für die jeweilige Richtung.
Der gewöhnliche Nutzdatenpfad lautet UE → gNB → N3 GTP-U → UPF → N6 → Datennetz; für den Downlink gilt die umgekehrte Richtung. Mehrere UPFs und bereitstellungsspezifisches Routing können das Modell erweitern. NAS-Annahme, RAN-Ressourcenaufbau und tatsächlicher Ende-zu-Ende-Verkehr sind getrennte Nachweispunkte.
Den ersten fehlgeschlagenen Prüfpunkt untersuchen
Bestätigen Sie die Registrierung und erfassen Sie die UE-Anforderung am AMF. Vergleichen Sie äußere Routingparameter und innere 5GSM-Anforderung einschließlich Sitzungskennung, Request Type, DNN, S-NSSAI, PDU Session Type und SSC Mode.
Prüfen Sie SMF-Auswahl und SM-Kontexterstellung. Ordnen Sie Teilnehmer- und Sitzungskennungen zwischen NAS und dienstbasierter Signalisierung zu und untersuchen Sie Ablehnungsgründe oder Dienstfehler.
Prüfen Sie Teilnehmerberechtigung, geltende PCF-Richtlinie und erforderliche externe Authentifizierung. Unterscheiden Sie einen verweigerten Dienst von einem Transportfehler.
Prüfen Sie PFCP-Ergebnisse, PDR/FAR/QER/URR-Beziehungen und die Tunnelendpunkte jeder Richtung. Bestätigen Sie das gNB-Ergebnis und eine gegebenenfalls folgende N4-Änderung.
Beobachten Sie Uplink- und Downlink-GTP-U auf N3 und anschließend Verkehr auf N6. Prüfen Sie gegebenenfalls Routing, Rückwege, Adresskonfiguration und DNS. Ein funktionierender Tunnel belegt nicht die Erreichbarkeit der Zielanwendung.
Grenzen Sie den Fehler anhand des ersten fehlgeschlagenen Prüfpunkts auf NAS, dienstbasierte Signalisierung, N4, RAN/N3 oder Datennetz ein. Wiederholte Authentifizierungsprüfungen nach einem gültigen Sitzungs-Accept helfen selten, sofern der Trace nicht auf Registrierung oder Sicherheit verweist.
Häufige Fragen
Erstellt die Registrierung automatisch eine PDU-Sitzung?
Nein. Die Verfahren sind getrennt. Ein UE kann ohne Sitzung registriert bleiben und sie später anfordern. Der Zeitpunkt hängt vom UE-Verhalten, konfigurierten Diensten und Netzrichtlinien ab.
Beweist ein Accept einen funktionierenden Internetdienst?
Nein. Prüfen Sie RAN-Ressourcen, beide N3-Richtungen, UPF-Regeln und N6-Erreichbarkeit. Prüfen Sie bei IP-Sitzungen auch Adresskonfiguration und vorgesehenes Datennetz; nicht jeder DNN bietet öffentlichen Internetzugang.
Warum folgt auf den Aufbau eine N4-Änderung?
Der gNB-Endpunkt kann erst nach dem RAN-Ressourcenaufbau vorliegen. Der SMF aktualisiert dann den UPF, damit Downlink-Pakete diesen Endpunkt verwenden. Lesen Sie die tatsächlich geänderten Regeln, statt jede Änderung als neue Sitzung zu werten.
Sind QFI und QER dasselbe?
Nein. QFI identifiziert einen QoS-Flow im 5GS. QER ist eine PFCP-Regel zur QoS-Durchsetzung im UPF und kann einen entsprechenden QFI enthalten. Kennung und Durchsetzungsregel erfüllen unterschiedliche Zwecke.
Verwandte Verfahren und Standards
Zum vorhergehenden Zugangsverfahren siehe 5G-Erstregistrierung. Zum Entfernen einer bestehenden Sitzung siehe PDU-Sitzungsfreigabe; die Freigabe einer Sitzung muss das UE nicht deregistrieren.
Der Referenzablauf ist in 3GPP TS 23.502, Abschnitt 4.3.2.2.1 festgelegt. Nachrichteninhalte und NAS-Transport definiert 3GPP TS 24.501; PFCP-Regeln und Tunnelparameter definiert 3GPP TS 29.244.