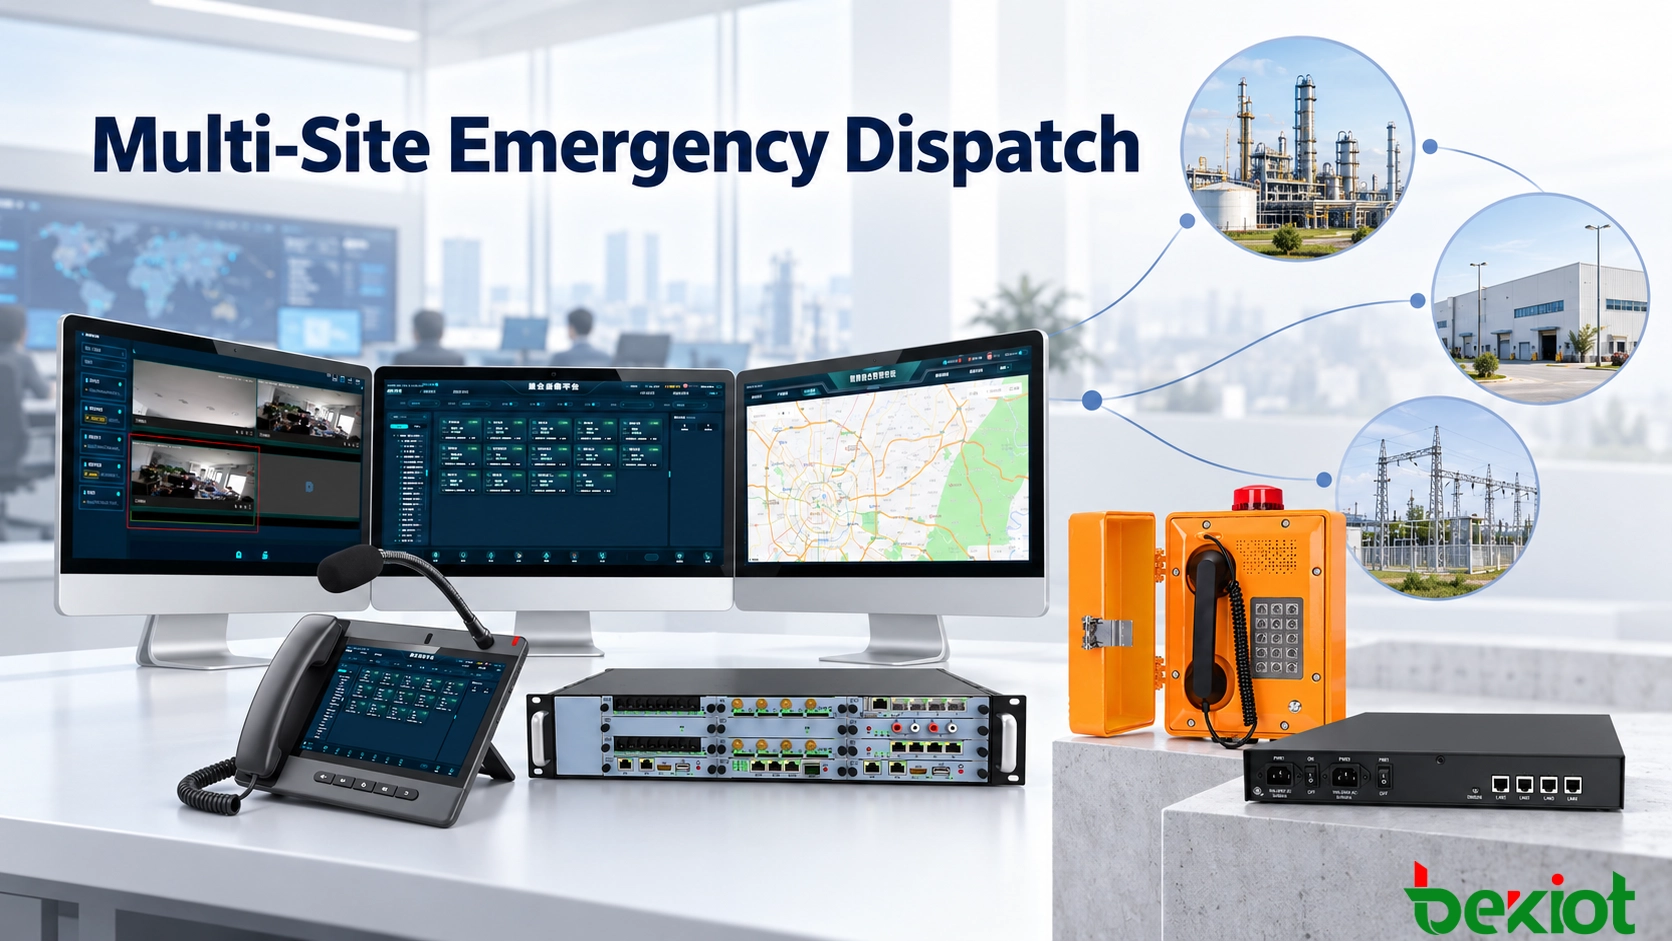
Ein Unternehmen betreibt eine zentrale Einsatzleitstelle, drei Produktionswerke und mehrere entfernte Unterstationen. Im Normalbetrieb werden Anrufe, Alarme, Funkgruppen und Personenrufaufgaben über eine Plattform koordiniert. Disponenten in der Zentrale können Feldterminals überwachen, mit lokalen Teams kommunizieren und Vorfälle an jedem verbundenen Standort unterstützen.
Wenn jedoch die WAN‑Verbindung zu einem Werk ausfällt, darf die Notfallkommunikation an diesem Standort nicht bis zur Rückkehr des zentralen Netzwerks zum Erliegen kommen. Die Arbeiter müssen weiterhin die örtliche Leitstelle anrufen können, die Operateure müssen Sicherheitsanweisungen geben können, und die Funknutzer müssen die Koordination innerhalb des betroffenen Geländes fortsetzen können.
Die gestalterische Herausforderung besteht also nicht nur darin, mehrere Standorte zu verbinden. Es geht darum, zentrale Koordination mit ausreichender lokaler Eigenständigkeit zu kombinieren. Im Normalbetrieb bietet die zentrale Plattform einheitliche Transparenz und standortübergreifende Steuerung. Bei einem Ausfall behält jeder kritische Standort die Kommunikationsfunktionen, die zum Schutz von Personen und zur Aufrechterhaltung wesentlicher Abläufe erforderlich sind.
Wo die zentrale Einsatzleitung verwundbar wird
Die zentrale Einsatzleitung vereinfacht die Verwaltung einer verteilten Organisation. Nebenstellenrufnummern, Funkkanäle, Rundsendebereiche, Benutzerberechtigungen, Aufzeichnungen und Ereignisprotokolle können in einer einheitlichen Struktur gepflegt werden. Die Zentrale kann die Aktivitäten im gesamten Netzwerk einsehen und Ressourcen koordinieren, wenn ein Vorfall mehr als einen Standort betrifft.
Dieses Modell arbeitet effizient, solange die zentralen Server und Kommunikationswege verfügbar bleiben. Das Risiko zeigt sich, wenn jeder lokale Dienst von einer entfernten Plattform abhängt. Ein Glasfaserbruch, Routerfehler, VPN‑Unterbrechung, Firewall‑Problem oder zentraler Serverausfall kann einen Standort isolieren, obwohl dessen lokale Vermittlungen, Telefone, Gegensprechanlagen und Lautsprecher noch betriebsbereit sind.
Die Abhängigkeit kann auch weniger offensichtlich sein. Ein lokales Telefon scheint möglicherweise ein anderes Gerät im selben Gebäude anzurufen, während seine SIP‑Signalisierung und die Medien tatsächlich über ein entferntes Rechenzentrum geleitet werden. Bei WAN‑Ausfall geht dann ein Kommunikationsweg verloren, der hätte im Standort verbleiben können.
Eine resiliente Architektur trennt die zentrale Verwaltung von der essenziellen lokalen Operation. Die Zentrale koordiniert das Netzwerk, ist aber nicht der einzige Ort, der jeden Notruf, Rundruf oder Alarm verarbeiten kann.
| Ausfallbedingung | Mögliche betriebliche Auswirkung | Erforderliche lokale Fähigkeit |
|---|---|---|
| WAN‑Verbindung unterbrochen | Standort‑Endpunkte verlieren Zugang zu zentralen Diensten | Lokale Registrierung und Anrufweiterleitung |
| Zentraler Einsatz‑Server nicht verfügbar | Anrufe und Einsatzaufgaben können nicht zentral bearbeitet werden | Sekundärserver oder lokaler Controller |
| VPN‑ oder Sicherheitstunnel ausgefallen | Standortübergreifender SIP‑ und Management‑Verkehr kann unterbrochen werden | Unabhängige standortbezogene Kommunikationsregeln |
| Zentrale Operator‑Arbeitsplätze offline | Notrufe werden in der Zentrale nicht beantwortet | Lokaler Operator oder alternative Einsatzgruppe |
| Zentrale Datenbank nicht verfügbar | Aufzeichnungen erreichen möglicherweise nicht den zentralen Speicher | Lokale Ereignis‑ und Aufzeichnungsspeicherung |
| Nur ein Teil des WAN wird wiederhergestellt | Einige Standorte verbinden sich neu, andere bleiben isoliert | Unabhängiger Status und Steuerung für jeden Standort |
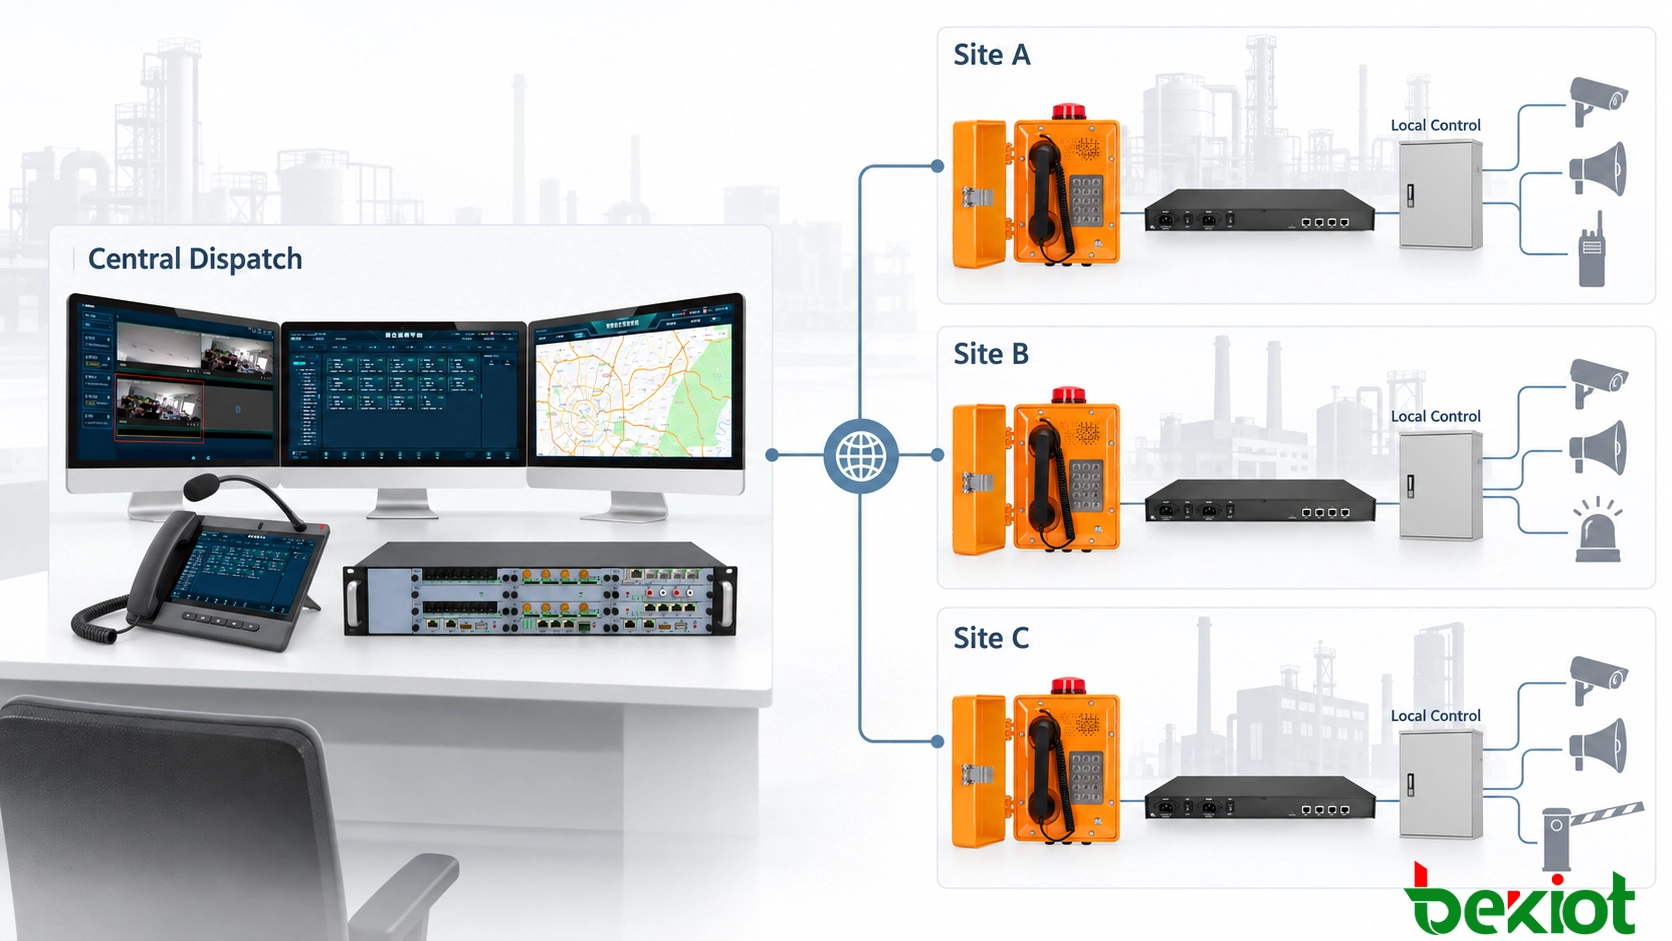
Zentrale, Standort- und Feldkommunikationsebenen
Ein praktikables Mehrstandort-System lässt sich unterteilen in eine zentrale Befehlsebene, eine Standort-Steuerungsebene und eine Feldkommunikationsebene. Jede Ebene übernimmt während des Normalbetriebs, bei Standortisolierung und bei der Systemwiederherstellung eine andere Rolle.
Zentrale Befehlsebene
Die zentrale Ebene bietet die organisationsweite Koordination. Sie kann die Haupt-Einsatzplattform, zentrale SIP‑Server, Aufzeichnungsdienste, GIS‑Anwendungen, Alarmverwaltung, Systemdatenbanken und Operator‑Konsolen umfassen.
Berechtigte Disponenten können mit Benutzern an jedem angeschlossenen Standort kommunizieren, Funkgruppen auswählen, standortübergreifende Konferenzen einrichten, Rundsendungen initiieren und Ereignisse aus mehreren Einrichtungen einsehen. Die zentrale Verwaltung pflegt außerdem Nummerierungspläne, Benutzerrollen, Routing‑Richtlinien und allgemeine Systemkonfigurationen.
Standort-Steuerungsebene
Jeder kritische Standort verfügt über eine definierte lokale Steuerungsfähigkeit. Je nach Größe und Risiko der Einrichtung kann dies durch einen lokalen SIP‑Server, eine überlebensfähige Gateway, einen kompakten Einsatz‑Controller, einen Personenruf‑Server oder ein integriertes Kommunikationsgerät bereitgestellt werden.
Die Standortebene bewahrt die Funktionen, die benötigt werden, wenn zentrale Dienste nicht erreichbar sind. Sie kann wesentliche Endgeräte registrieren, interne Anrufe abwickeln, Notrufnummern weiterleiten, Alarmeingänge empfangen, lokale Funkkanäle anbinden und ausgewählte Rundsendebereiche aktivieren.
Das lokale System muss nicht alle zentralen Funktionen abbilden. Organisationsweite Berichterstattung, globale Verzeichnisverwaltung und standortübergreifende Ressourcenkoordination können während der Isolation nicht verfügbar sein. Der Zweck der lokalen Resilienz ist es, die wesentliche Kommunikation aufrechtzuerhalten, nicht an jedem Standort eine vollständige zweite Zentrale zu schaffen.
Feldkommunikationsebene
Die Feldebene umfasst Industrietelefone, Notrufsäulen, SIP‑Gegensprechanlagen, Rufmikrofone, Hornlautsprecher, Funk‑Gateways, Handfunkgeräte und Alarmschnittstellen. Diese Geräte verbinden Arbeiter und die Öffentlichkeit mit dem geeigneten Kontrollpunkt.
Kommunikation, die innerhalb derselben Einrichtung beginnt und endet, sollte möglichst im lokalen Netzwerk verbleiben, wenn es die Architektur zulässt. Ein Anruf zwischen einem Feldtelefon und der örtlichen Leitstelle sollte nicht unnötig von einem entfernten Rechenzentrum abhängen. Lokale Signalisierung und Medienweiterleitung reduzieren die WAN‑Abhängigkeit und vermeiden zusätzliche Verzögerungen.
Verwandte Lösung: Konvergentes Kommunikationssystem
Steuerungsverantwortlichkeiten während des Normalbetriebs
Wenn alle Dienste verfügbar sind, behält die zentrale Einsatzleitstelle das gesamte Betriebsbild. Sie überwacht die Endpunkt‑Registrierung, den Netzwerkstatus, aktive Anrufe, Alarme und Operatoraktivitäten an den verbundenen Standorten.
Zentrale Disponenten können direkt mit örtlichen Leitstellen oder Feldbenutzern kommunizieren. Sie können auch temporäre Kommunikationsgruppen einrichten, die Telefone, Funkbenutzer und mobile Einsatzkräfte aus verschiedenen Standorten umfassen. Dies wird wichtig, wenn ein Vorfall Personal oder Ausrüstung von mehreren Standorten erfordert.
Lokale Operateure behalten die Zuständigkeit für Ereignisse, die auf ihre Einrichtung beschränkt sind. Eine Wartungsanfrage, ein kleiner Gerätealarm oder eine standortspezifische Sicherheitsdurchsage kann lokal bearbeitet werden, während die Zentrale das Ereignis überwacht. Dies reduziert unnötige zentrale Eingriffe und ermöglicht es den Personen vor Ort, sofort zu reagieren.
Die Verantwortlichkeiten müssen vor der Bereitstellung definiert werden. Das Systemdesign muss festlegen, welche Funktionen zur Zentrale gehören, welche unter lokaler Kontrolle bleiben und unter welchen Bedingungen die Befugnis von einer Ebene auf eine andere wechseln darf.
| Funktion | Zentrale Einsatzleitstelle | Lokaler Standort |
|---|---|---|
| Standortübergreifende Koordination | Hauptverantwortung | Beteiligt sich bei Bedarf |
| Lokale Notrufe | Überwacht oder unterstützt | Sofortige Reaktion |
| Standortspezifischer Personenruf | Für berechtigte Benutzer verfügbar | Direkter lokaler Zugriff |
| Funkkommunikation | Koordiniert standortübergreifende Gruppen | Unterhält lokale Kanäle |
| Konfigurationsverwaltung | Pflegt systemweite Richtlinien | Erhält eingeschränkte operative Rechte |
| Notfall‑Übersteuerung | Steuert organisationsweite Aktionen | Steuert sofortige Standortaktionen |
Die zentrale Autorität darf eine lokale Warnung nicht verzögern. Wenn ein Gasmelder in einem Werk auslöst, benötigt der lokale Operator sofortigen Zugriff auf die betroffenen Rundsendebereiche, auch wenn die Zentrale den Vorfall noch nicht geprüft hat. Gleichzeitig kann die zentrale Einsatzleitung die Befugnis benötigen, Anweisungen an mehrere Standorte zu geben, wenn das Ereignis regional wird.
Übergang von der zentralen Steuerung zum lokalen Betrieb
Die lokale Fallback‑Funktion beginnt, wenn ein Standort den zentralen Kommunikationsdienst nicht mehr erreichen kann. Das System muss zwischen einem echten Ausfall und einer kurzen Verzögerung oder vorübergehendem Paketverlust unterscheiden können. Eine Entscheidung, die auf einer einzigen ausbleibenden Antwort basiert, kann unnötige Umschaltungen verursachen.
Gesundheitsprüfungen können den SIP‑Registrierungsstatus, Server‑Heartbeats, Routenüberwachung und Netzerreichbarkeit kombinieren. Das lokale System leitet den Fallback erst ein, wenn die konfigurierten Bedingungen erfüllt sind.
Ein typischer Übergang folgt diesem Ablauf:
-
Der Standort erkennt den Verlust des primären zentralen Servers oder der WAN‑Verbindung.
-
Die zentralen Dienste werden für einen definierten Zeitraum erneut versucht, um eine kurze Störung auszuschließen.
-
Das System versucht, einen sekundären zentralen Server oder einen alternativen Netzwerkpfad zu erreichen, falls verfügbar.
-
Wenn der zentrale Zugriff weiterhin nicht möglich ist, wechseln die wesentlichen Dienste zum lokalen Controller.
-
Lokale Wahlpläne, Notrufnummern und Einsatzgruppen werden aktiv.
-
Der lokale Operator‑Arbeitsplatz empfängt Anrufe, die normalerweise an die Zentrale gerichtet sind.
-
Personenruf, Gegensprechanlage, Funk und Alarmfunktionen werden in einem zugelassenen lokalen Modus fortgesetzt.
-
Der Standort zeichnet den Ausfall und alle nachfolgenden Kommunikationsaktivitäten auf.
Einschränkungen bei Endpunkten und Gateways
Das Failover‑Verhalten hängt von der Ausrüstung ab. Einige SIP‑Endgeräte unterstützen primäre, sekundäre und lokale Registrierungsziele. Andere Geräte können sich nur bei einem Server registrieren und sind auf ein überlebensfähiges Gateway, eine lokale DNS‑Richtlinie, eine virtuelle Adresse oder netzwerkseitiges Umschalten angewiesen.
Diese Unterschiede müssen bei der Geräteauswahl überprüft werden. Ein Design kann nicht davon ausgehen, dass jedes Telefon, jeder Lautsprecher, jede Gegensprechanlage oder jedes Gateway automatisch zu einem lokalen Server wechselt. Die Registrierungswiederherstellungszeit, Wiederholungsintervalle und das Verhalten bei aktiven Anrufen variieren ebenfalls zwischen den Geräten.
Automatische und manuelle Übernahme
Der automatische Fallback ist nützlich, wenn die Kommunikation ohne Warten auf einen Administrator fortgesetzt werden muss. Er verkürzt die Zeitspanne zwischen zentralem Ausfall und Wiederherstellung des lokalen Dienstes.
Einige Befehlsfunktionen können jedoch die Bestätigung durch einen autorisierten lokalen Vorgesetzten erfordern. Die manuelle Bestätigung kann verhindern, dass eine instabile WAN‑Verbindung die Steuerungsstruktur wiederholt ändert oder lokale Notfallverfahren unnötig auslöst.
Degradierter Betriebsmodus
Die Standortisolierung bewahrt nicht immer alle Funktionen. Standortübergreifende Konferenzen, zentrale Videodienste, globale Verzeichnisse und erweiterte Berichte können nicht verfügbar sein. Ein degradierter Modus kann nur Notrufe, lokalen Personenruf, Funkkommunikation, Alarmbehandlung und grundlegende Aufzeichnung beibehalten.
Die Operator‑Schnittstellen müssen anzeigen, welche Funktionen noch verfügbar sind. Ein sichtbarer Isolierungsindikator verhindert, dass Mitarbeiter davon ausgehen, dass ein Anruf, eine Funkübertragung oder ein Rundruf die Zentrale oder einen anderen getrennten Standort erreicht hat.
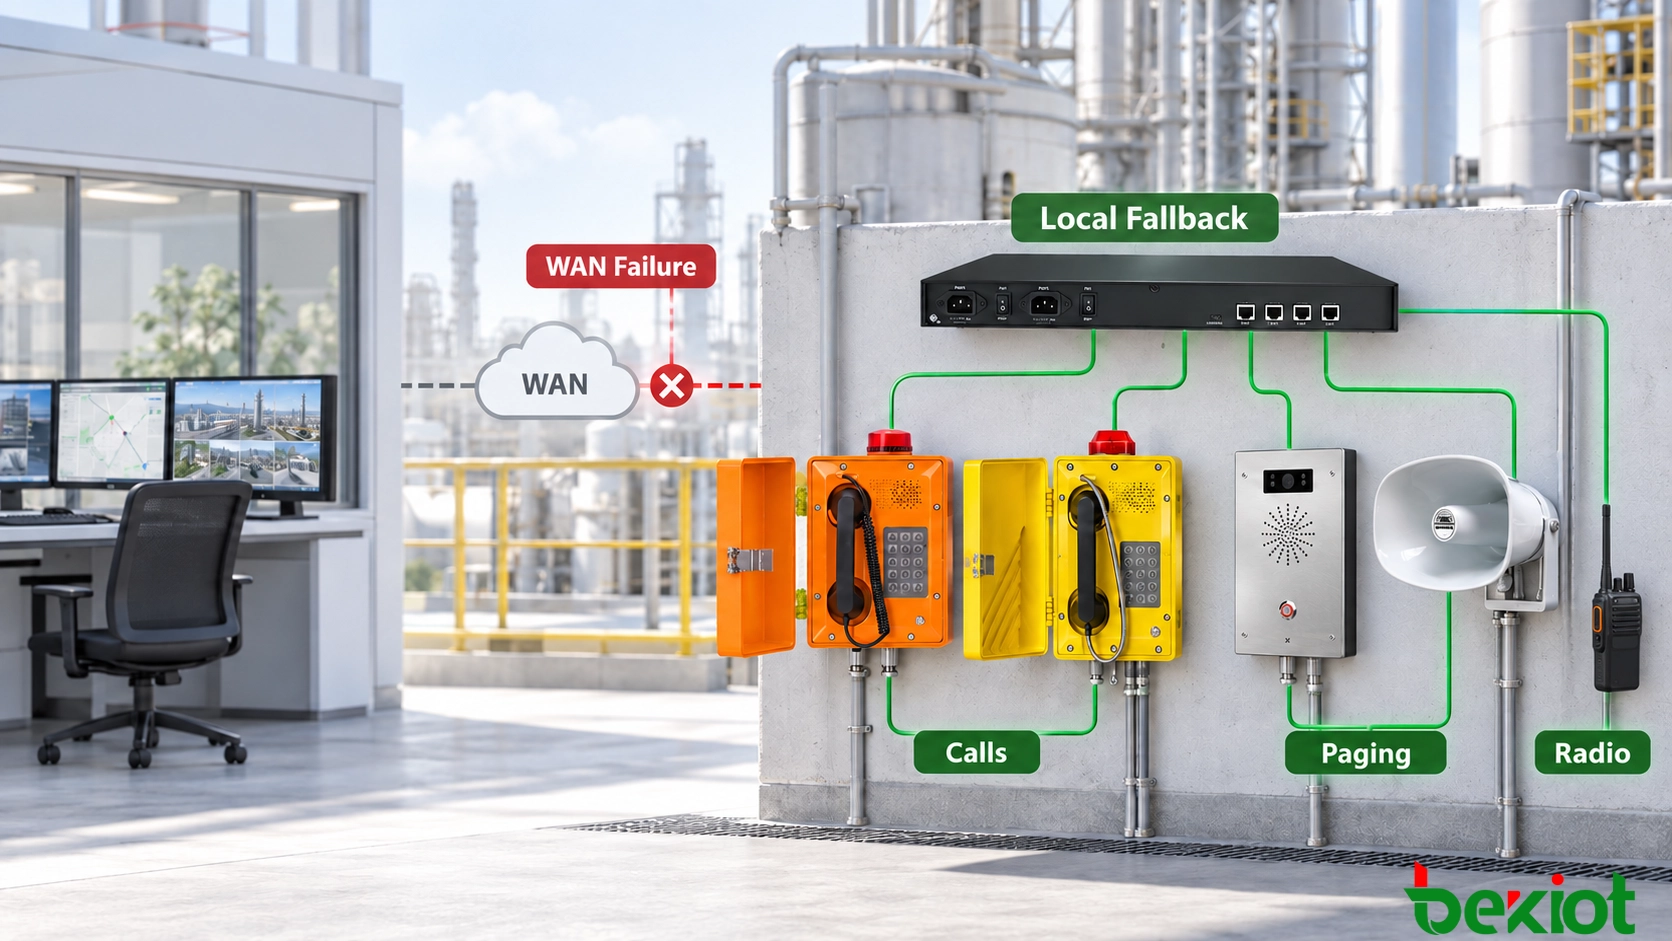
Umgang mit teilweisen und mehrstandortbezogenen Ausfällen
Verteile Systeme fallen selten auf eine einzige, saubere und vorhersehbare Weise aus. Ein Standort kann seine WAN‑Verbindung verlieren, während ein anderer verbunden bleibt. Ein regionaler Netzwerkausfall kann mehrere Standorte gleichzeitig isolieren. Bei der Wiederherstellung können einige Dienste vor anderen zurückkehren.
Aus diesem Grund muss der Betriebsstatus für jeden Standort getrennt geführt werden. Die Zentrale kann weiterhin Standort A steuern, während Standort B lokal arbeitet und Standort C über eine Backup‑Mobil‑ oder Satellitenverbindung kommuniziert. Die Plattform sollte das gesamte Netzwerk nicht als entweder online oder offline behandeln.
Mehrere Standorte wechseln in den lokalen Modus
Wenn mehrere Einrichtungen gleichzeitig isoliert werden, verwaltet jeder lokale Controller seine eigenen wesentlichen Dienste. Notrufnummern, Rundsendebereiche und Funkressourcen bleiben dem richtigen Standort zugeordnet, sodass ein Ausfall keine Anrufe an einen anderen getrennten Standort weiterleitet.
Wenn eine alternative Verbindung verfügbar bleibt, können die Standorte eine reduzierte Informationsmenge an die Zentrale melden. Alarmzusammenfassungen und kurze Statusmeldungen können gegenüber Videostreams, großen Aufzeichnungen oder regulärem Verwaltungsverkehr priorisiert werden.
Vermeidung widersprüchlicher Befehle
Ein teilweise wiederhergestelltes Netzwerk kann Steuerungskonflikte erzeugen. Die Zentrale kann den Zugriff auf einen Standort wiedererlangen, während der lokale Operator noch einen aktiven Notfall bearbeitet. Wenn beide Ebenen inkompatible Befehle ausgeben, können Feldbenutzer überlappende Anrufe oder widersprüchliche Durchsagen erhalten.
Das System benötigt ein explizites Autorisierungsmodell. Eine aktive lokale Notfallsitzung kann unter lokaler Kontrolle bleiben, bis sie geschlossen oder formell übergeben wird. Alternativ kann ein zentraler Vorgesetzter die Übernahme anfordern, wobei die lokale Konsole anzeigt, wer jetzt für das Ereignis zuständig ist.
Auch die Rundfunkpriorität benötigt deterministische Regeln. Eine lokale Evakuierungsdurchsage sollte nicht durch eine Routineansage der Zentrale unterbrochen werden. Ein verifizierter organisationsweiter Notfallbefehl kann jedoch Priorität vor lokalem Verkehr niedrigerer Ebene erhalten.
Vermeidung von geteilter Steuerung
Geteilte Steuerung tritt auf, wenn sowohl die zentrale als auch die lokale Plattform glauben, für denselben Standort verantwortlich zu sein. Dies kann zu doppelten Anrufen, wiederholten Alarmen, widersprüchlichen Gerätezuständen und inkonsistenten Aufzeichnungen führen.
Sitzungseigentum, Standortkennungen und Steuerungsstatus‑Flags helfen, diesen Zustand zu verhindern. Ein Standort, der in den lokalen Modus wechselt, wird entsprechend markiert, und zentrale Aktionen bleiben eingeschränkt, bis die Verbindungs‑ und Autoritätsbestätigung erfolgt ist.
Wiederherstellungs‑Timer verhindern ebenfalls schnelles Umschalten. Sobald die Konnektivität zurückkehrt, kann das System eine definierte stabile Periode abwarten, bevor es die Steuerung übergibt. Wenn das WAN innerhalb dieser Periode erneut ausfällt, bleibt der Standort lokal, anstatt wiederholt zwischen Betriebsmodi zu wechseln.
Wiederherstellung, Datensynchronisation und Verifizierung
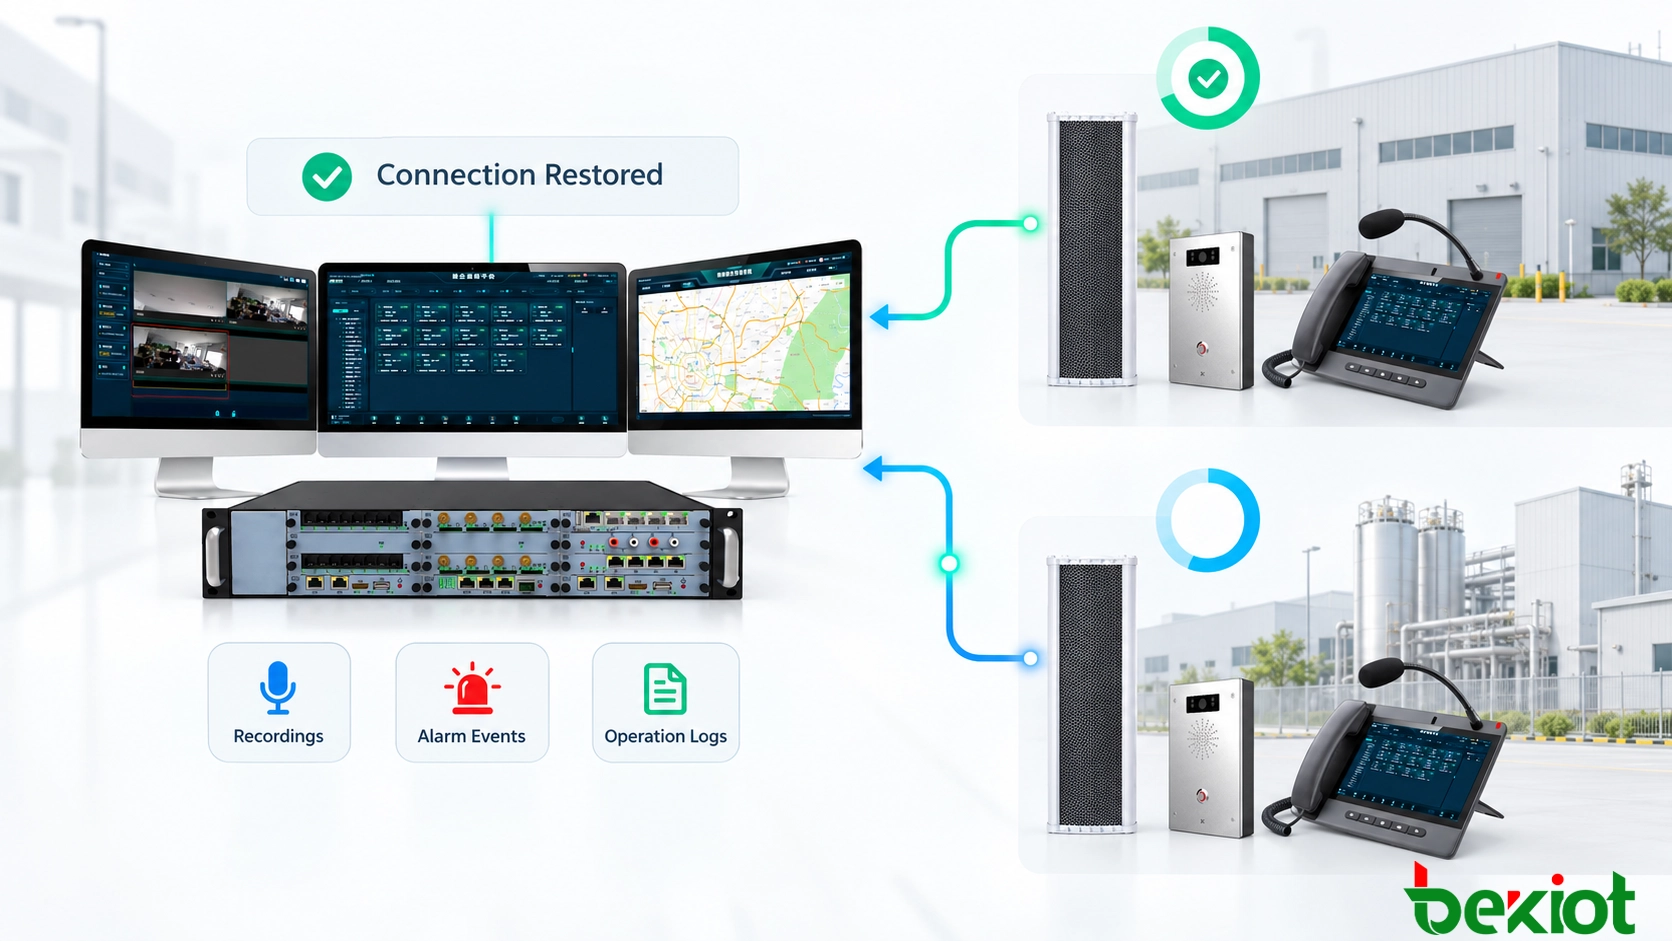
Die Wiederherstellung einer Netzwerkverbindung bedeutet nicht automatisch, dass der Standort bereit ist, zur zentralen Steuerung zurückzukehren. Der Wiederherstellungsprozess überprüft zunächst den zentralen SIP‑Dienst, die Einsatz‑Anwendungen, Datenbanken, Authentifizierungssysteme und Medienpfade.
Aktive Notrufe und Rundsendungen dürfen normalerweise abgeschlossen werden, bevor Registrierungen oder Routen geändert werden. Eine laufende Evakuierungsdurchsage nur wegen der Rückkehr des WAN zu unterbrechen, würde ein größeres Risiko darstellen, als noch einige Minuten im lokalen Modus zu bleiben.
Rückgabe der Autorität an die zentrale Einsatzleitung
Sobald die zentralen Dienste für den erforderlichen Zeitraum stabil bleiben, kann der Standort eine kontrollierte Rückkehr beantragen oder akzeptieren. Die lokale Konsole zeigt die Änderung an, und die zentrale Plattform bestätigt, dass sie die Verantwortung wieder übernommen hat.
Standortstatus, aktive Alarme und unerledigte Kommunikationsaufgaben werden überprüft, bevor die lokale Steuerung freigegeben wird. Dies verhindert, dass ein lokal quittiertes Ereignis in der Zentrale als neuer, unbeantworteter Vorfall erscheint.
Synchronisation von Aufzeichnungen
Anrufe, Rundsendungen, Alarme und Operator‑Aktionen, die während der Isolierung gespeichert wurden, werden nach Wiederherstellung der Verbindung hochgeladen. Jeder Datensatz benötigt einen ursprünglichen Zeitstempel, Standortkennung, Geräteidentität und Ereignisreferenz, um korrekt in der zentralen Historie platziert zu werden.
Der Synchronisationsprozess prüft auf doppelte Ereignisse. Wenn das zentrale und das lokale System separate Aufzeichnungen für denselben Vorfall erstellt haben, kann die Plattform diese verknüpfen, anstatt sie als unabhängige Notfälle darzustellen. Datensätze, die nicht automatisch abgeglichen werden können, werden zur administrativen Überprüfung markiert.
Eine zuverlässige Zeitmessung ist unerlässlich. Eine lokale Zeitquelle oder eine geeignete Haltevorrichtung begrenzt die Uhrabweichung, während ein Standort getrennt ist. Ohne diese Kontrolle können Aufzeichnungen und Alarme nach der Synchronisation in falscher Reihenfolge erscheinen.
Testen realistischer Ausfallszenarien
Die Abnahmetests müssen den gesamten Übergang abdecken und nicht nur prüfen, ob ein Backup‑Server startet. Nützliche Testszenarien umfassen:
-
Trennen der primären WAN‑Verbindung, während lokale Anrufe aktiv sind
-
Stoppen des zentralen SIP‑ oder Einsatz‑Hauptdienstes
-
Unterbrechen des VPN, während das physische Netzwerk verfügbar bleibt
-
Außerbetriebnahme der zentralen Operator‑Arbeitsplätze
-
Isolieren von zwei oder mehr Standorten gleichzeitig
-
Wiederherstellen der Konnektivität für nur einen von mehreren isolierten Standorten
-
Tätigen von Notrufen während des lokalen Betriebs
-
Ausgeben von Live‑ und voraufgezeichneten lokalen Rundsendungen
-
Bestätigen des fortgesetzten Zugriffs auf lokale Funkkanäle
-
Testen gleichzeitiger zentraler und lokaler Rundsendeanforderungen
-
Wiederherstellen des WAN, während ein Notruf aktiv bleibt
-
Überprüfen von Aufzeichnungen, Zeitstempeln und Ereignissynchronisation im Anschluss
Der Testbericht kann die Ausfallerkennungszeit, die Umschaltzeit, die während des Übergangs verlorenen Anrufe, die im degradierten Modus verfügbaren Dienste und die für die Wiederherstellung der zentralen Steuerung benötigte Zeit festhalten. Die Operateure müssen ebenfalls teilnehmen, da die Kommunikationskontinuität davon abhängt, dass das Personal den Betriebszustand erkennt und das korrekte Verfahren befolgt.
Ein Mehrstandort-Notfall-Einsatzsystem muss als ein koordiniertes Netzwerk funktionieren, ohne ein einziges fragiles System zu werden. Die zentrale Steuerung bietet gemeinsame Transparenz, konsistente Verwaltung und standortübergreifende Koordination. Die lokale Resilienz ermöglicht es einer isolierten Einrichtung, Notrufe entgegenzunehmen, Personal zu warnen und seine eigene Reaktion zu koordinieren.
Das geeignete Design ist weder vollständig zentralisiert noch vollständig unabhängig. Die organisationsweite Befehlsgewalt verbleibt bei der zentralen Plattform, während jeder Standort die Funktionen behält, die er während der Isolation tatsächlich benötigt. Wenn die Konnektivität zurückkehrt, wandern Autorität und Daten über einen kontrollierten Wiederherstellungsprozess zurück, anstatt durch einen sofortigen und unverifizierten Wechsel.
FAQ
Wie lange sollte ein Standort ohne die zentrale Plattform betrieben werden können?
Der erforderliche Zeitraum hängt von der Standort‑Risikobewertung und der erwarteten Reparaturzeit ab. Eine kleine Einrichtung kann mehrere Stunden lokalen Betrieb benötigen, während ein entlegener Industriestandort möglicherweise über ausreichende lokale Kapazität, Speicher und Backup‑Strom verfügen muss, um einen oder mehrere Tage zu arbeiten.
Können analoge Telefone ein lokales Fallback‑System nutzen?
Ja. Analoge Telefone können über ein lokales Analog‑Gateway, eine Telefonanlage oder einen überlebensfähigen Sprach‑Controller verfügbar bleiben. Die Gateway‑ und Routing‑Konfiguration muss es ermöglichen, dass lokale Anrufe ohne Abhängigkeit von einem entfernten SIP‑Server fortgesetzt werden.
Können mehrere kleine Standorte ein regionales Backup‑Zentrum teilen?
Ein regionales Backup‑Zentrum kann mehrere Standorte unterstützen, wenn ein alternativer Kommunikationsweg verfügbar bleibt. Kritische Standorte benötigen möglicherweise weiterhin eine grundlegende Kommunikation vor Ort, da ein regionaler Netzwerkausfall sie sowohl vom Haupt‑ als auch vom Backup‑Zentrum trennen könnte.
Wie sollten lokale Fallback‑Berechtigungen geschützt werden?
Die lokale Steuerung erfordert rollenbasierte Konten, eingeschränkte Notfallfunktionen, Betriebsprotokolle und sicheren administrativen Zugriff. Standardkennwörter und gemeinsame Operator‑Konten sind ungeeignet, da der lokale Fallback Zugriff auf priorisierte Ruf‑ und Rundsendefunktionen bieten kann.
Erfordert die lokale Überlebensfähigkeit separate Lizenzen?
Dies hängt von der Einsatzplattform, dem SIP‑Server und den angebundenen Anwendungen ab. Einige Systeme enthalten Standby‑ oder überlebensfähige Standortfunktionen in der Hauptlizenz, während andere separate Lizenzen für lokale Server, Aufzeichnungskanäle, Gateways oder Operator‑Arbeitsplätze verlangen. Die Lizenzierung muss vor der endgültigen Festlegung der Systemarchitektur bestätigt werden.