Ein Wartungsbesuch, ein unbekanntes Gateway oder ein gestohlenes Nebenstellenkonto können Zugang zu geschäftlichen Sprachdiensten schaffen. Gewöhnlicher Breitbandzugang und Sprachgeräte lassen sich missbrauchen, wenn Installation und Zugang unkontrolliert bleiben. Praktische Abwehr beginnt mit der Kenntnis zugelassener Geräte und erlaubter Kommunikation.
Die Rufnummernanzeige ist eine präsentierte Identität, kein ausreichender Vertrauensnachweis für Anrufer oder Gerät. Schutz muss physischen Zugang, Endgeräte, Konten, SIP-Trunks, Routing und Vorfallreaktion abdecken. VoIP ist nicht grundsätzlich ein Betrugssystem, und ein kleines Gateway allein beweist kein Fehlverhalten; entscheidend sind Autorisierung und beobachtetes Verhalten.
Jedes Gerät im Sprachnetz kennen
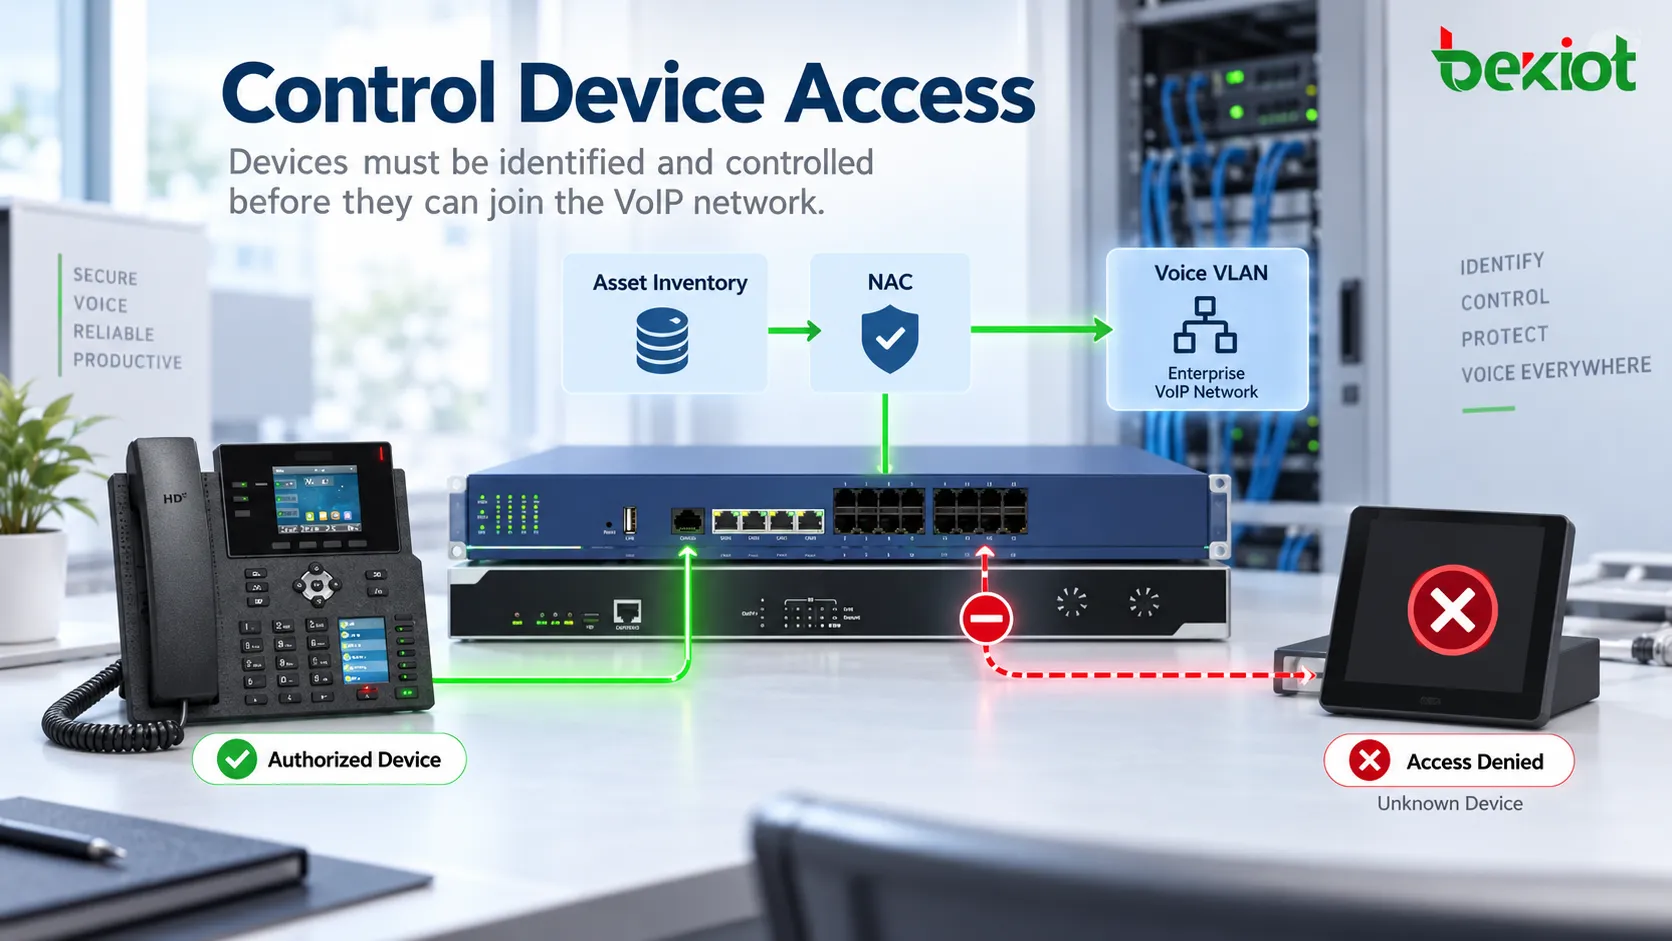
Inventarisieren Sie IP-Telefone, ATAs, Gateways, SBCs, IP-PBXs und Konferenzgeräte. Erfassen Sie Modell, Softwarestand, Netzkennungen, Standort, Verantwortlichen und Zweck. Gleichen Sie den Bestand mit Switch- und Plattformdaten ab und verlangen Sie Genehmigung für neue oder vorübergehende Testgeräte.
Trennen Sie Sprach- und Verwaltungstraffic bei Bedarf, begrenzen Sie segmentübergreifende Verbindungen und nutzen Sie unterstütztes 802.1X oder Zugangskontrollen. Ein Voice-VLAN allein authentifiziert nicht. MAC-Kontrollen sind schwächer als kryptografische Geräteauthentifizierung, da Adressen kopierbar sind; nutzen Sie sie ergänzend, wenn stärkere Verfahren fehlen.
Verschließen Sie Technikräume, begleiten Sie Besucher und deaktivieren Sie ungenutzte Ports, soweit betrieblich sinnvoll. Ein gültiger Arbeitsauftrag sollte erklären, wer jedes Gerät angeschlossen hat und warum. Prüfen Sie Niederlassungen und frei zugängliche Netzwerkdosen ebenso wie den Serverraum und entfernen Sie Testgeräte nach Wartungsende.
SIP-Konten über ihren gesamten Lebenszyklus verwalten
Legen Sie Sprachkonten mit Verantwortlichem, genehmigter Rolle und definierten Anrufrechten an. Deaktivieren Sie sie zeitnah nach Austritt oder Vertragsende und passen Sie Rechte bei Rollenwechseln an. Trennen Sie SIP-Nebenstellen von Webadministrationskonten; Nummer und dauerhaft geteiltes Passwort reichen zur Identitätsverwaltung nicht aus.
Nutzen Sie eindeutige Zugangsdaten, sichere Provisionierung und unterstützte Zertifikats- oder Gerätekontrollen. Mehrfaktorauthentifizierung hilft bei Verwaltung und kompatiblen Anwendungen, doch ein herkömmlicher SIP-Endpunkt mit Digest-Authentifizierung unterstützt möglicherweise keine interaktive MFA-Abfrage. Schützen Sie solche Geräte mit passenden Netz- und Zugangsdatenkontrollen, statt MFA für jede Registrierung zu behaupten.
Begrenzen Sie Verwaltung auf vertrauenswürdige Wege wie kontrolliertes VPN oder Sprungserver und protokollieren Sie Änderungen. Überwachen Sie ungewöhnliche Registrierungen und untersuchen Sie unbekannte Geräte oder Netze. Reisen, geänderte Betreiberadressen und legitime redundante Clients erklären manche Auffälligkeit; Standortwechsel allein beweisen keinen Angriff.
Die externe SIP-Grenze kontrollieren
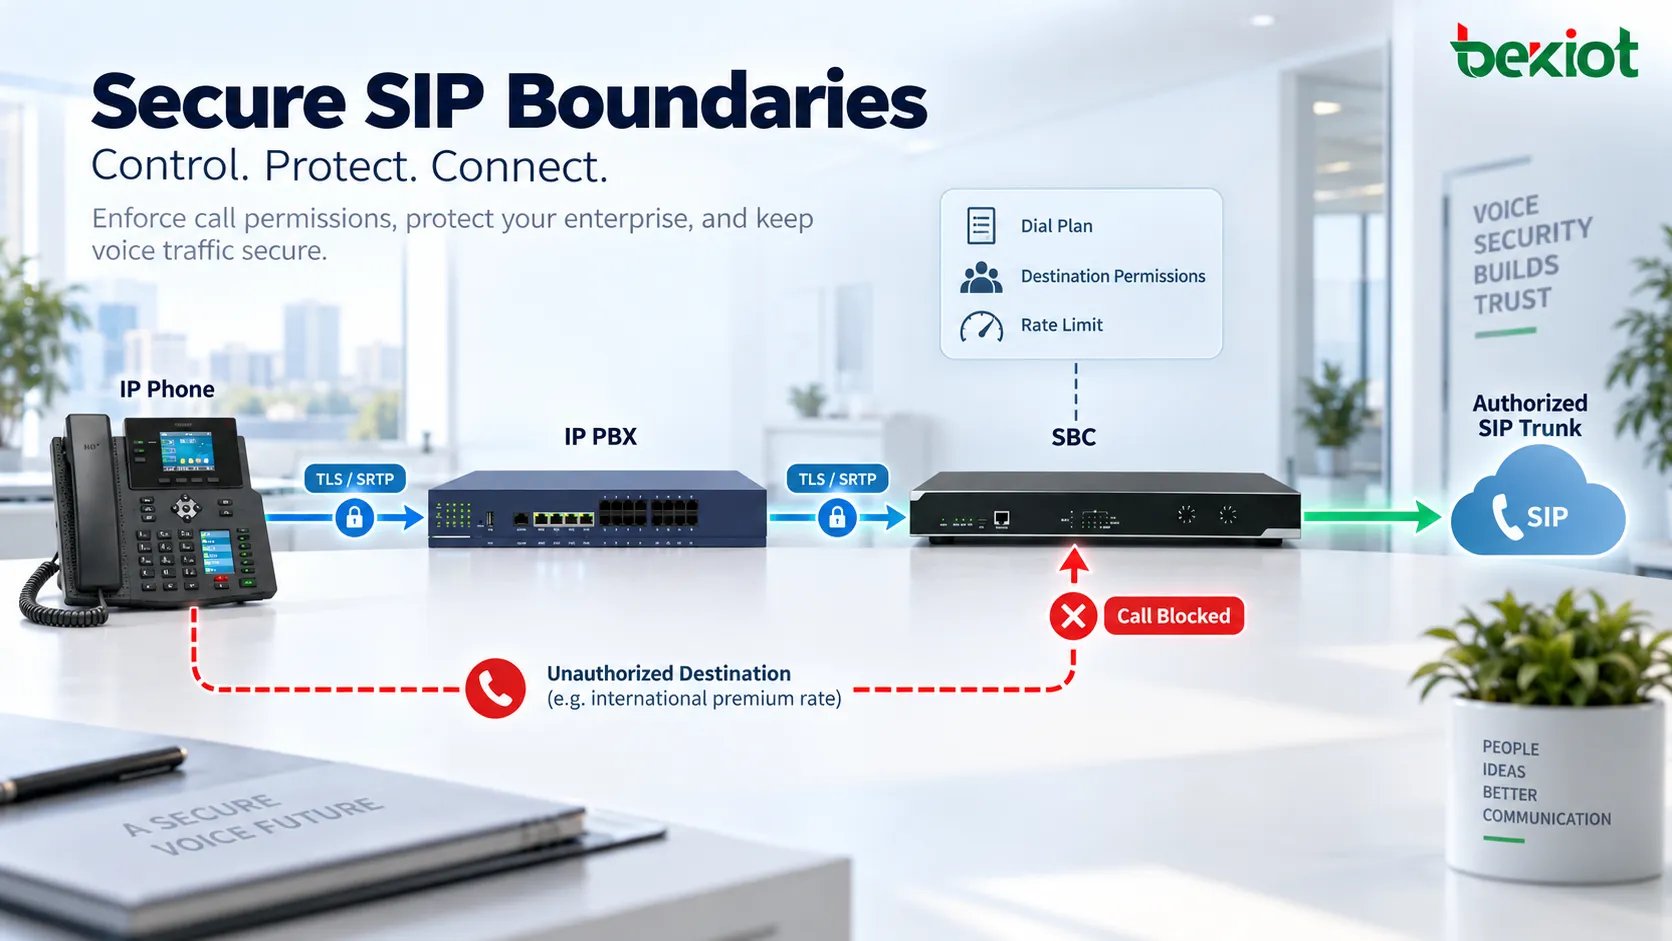
Ein SBC kann Sitzungsregeln zwischen Unternehmen und autorisierten Betreibern, Cloud-Diensten oder Fernbenutzern durchsetzen. Je nach Fähigkeit prüft er Signalisierung, begrenzt Sitzungsrate und Gleichzeitigkeit, steuert Zugriffe und verbirgt Teile der internen Topologie. Dafür benötigt er korrekte Konfiguration, Wartung und passende Kapazität.
Ergänzen Sie Firewallregeln, möglichst Quellenbeschränkungen, Ratenlimits und Vorsorge gegen Dienstverweigerung. Erlauben Sie nur benötigte Signalisierungs- und Medienwege. Öffentliche Verwaltungsports und breite Fehlerbehebungsausnahmen dürfen nach Inbetriebnahme nicht offen bleiben. Betreiberadressbereiche ändern sich; genehmigte Regeln brauchen ebenfalls Pflege.
Dokumentieren Sie den normalen Weg vom internen Sprachdienst über die kontrollierte Grenze zum autorisierten Betreiber oder Dienst. Ein SBC ist weder Universal-Firewall noch Betrugserkennung oder Identitätsgarantie. Testen Sie tatsächliche Durchsetzung, abgelehnte Sitzungen, erlaubte Fernnutzer und Betrieb unter vereinbarter Last.
Anrufmöglichkeiten gültiger Konten begrenzen
Erfolgreiche Authentifizierung sollte nicht unbeschränkte Auslands-, Mehrwert- oder SIP-URI-Anrufe erlauben. Definieren Sie eine Dienstklasse je Rolle und beschränken Sie Ziele auf den Geschäftsbedarf. Ein unbesetzter Hilfepunkt benötigt möglicherweise nur freigegebene Leitstellen; internationaler Vertrieb eine breitere, aber ausdrückliche Regelung.
Setzen Sie passende Limits für Gleichzeitigkeit, Dauer, Nutzung oder Ausgaben, sofern Plattform und Betreiber sie unterstützen. Verknüpfen Sie Warnungen mit vereinbarter Reaktion. Schwellen brauchen eine betriebliche Basis: Ein ausgelastetes Contactcenter oder Bereitschaftsteam unterscheidet sich berechtigt von einer tagsüber genutzten Nebenstelle.
Prüfen Sie Wählpläne, Weiterleitungen, Voicemail-Zugänge, Transferrechte und ungenutzte Trunks. Eine beschränkte Nebenstelle kann teure Routen öffnen, wenn Transfers ihre Regeln umgehen. Erhalten Sie notwendige Notrufmöglichkeiten und einen kontrollierten Ausnahmeprozess; Betrugsbegrenzung darf kritische Kommunikation nicht pauschal abschalten.
Signalisierung und Medien getrennt schützen
TLS kann SIP-Signalisierung auf aktivierten und validierten Verbindungen schützen. SRTP kann bei geeigneter Kryptografie und Schlüsselverwaltung Vertraulichkeit und Integrität der Medien schützen. Weder Portwahl noch Sicherheitssymbol allein belegen diese Schutzmechanismen.
Prüfen Sie Zertifikatsvertrauen, Serveridentität, Ablauf, Schutz privater Schlüssel und kompatible Einstellungen je Abschnitt. Der Wechsel von Port 5060 zu 5061 allein schafft keine Sicherheit. SRTP benötigt ein unterstütztes Verfahren zur Schlüsselbereitstellung; SRTP selbst definiert keine vollständige Schlüsselverwaltung.
SBC, Medienproxy oder Betreiber können Verschlüsselung beenden und einen neuen geschützten Abschnitt beginnen. Klären Sie Zugriffsberechtigte für Signalisierung und Audio sowie unverschlüsselte Abschnitte, besonders am PSTN-Übergang. Verschlüsselung ersetzt weder Berechtigung noch Anrufpolitik: Gestohlene gültige Zugangsdaten können verschlüsselte Betrugsanrufe starten.
Verhalten ebenso wie Protokollgültigkeit überwachen
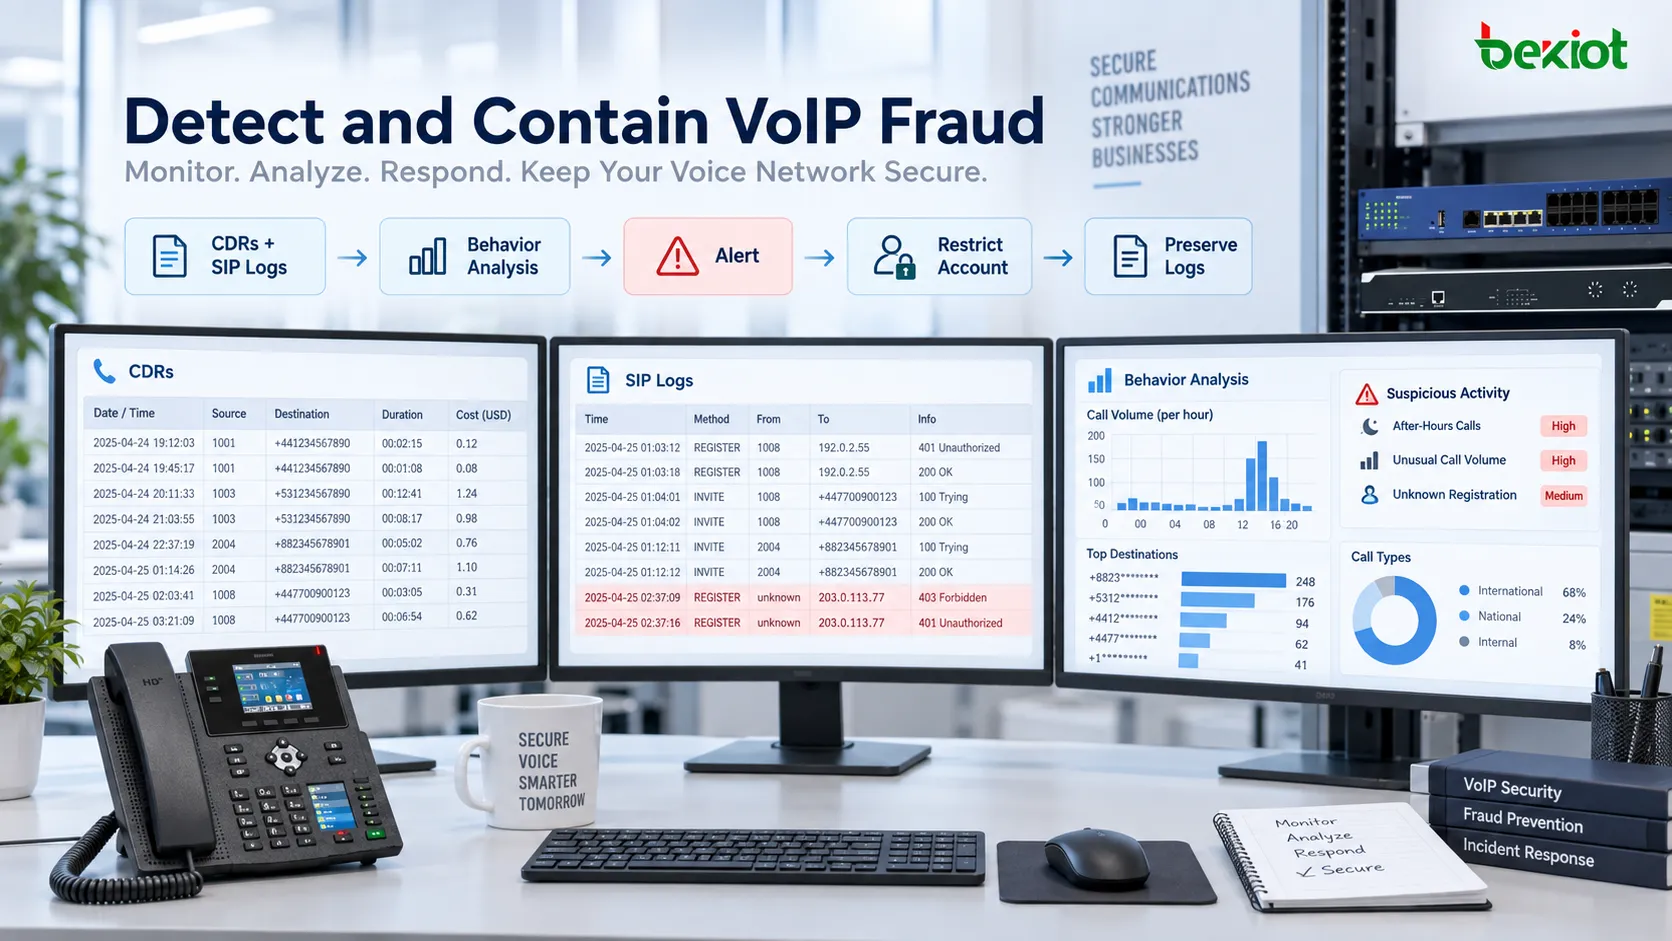
Erheben Sie nützliche Verbindungsdaten (CDRs), Registrierungs- und Anmeldeereignisse, Trunk-Aktivität und Verwaltungsänderungen. Vergleichen Sie Ziele, Dauer, Gleichzeitigkeit, Fehler, Tageszeit und Quellen mit erwarteten Mustern. Ein erlaubtes SIP INVITE kann einen vom Unternehmen nie gewünschten Anruf beginnen.
Prüfenswert sind nächtliche Auslandsgespräche eines Tageskontos, plötzlicher Verkehr auf einem ruhenden Trunk, häufige Registrierungswechsel oder stark zunehmende Kurzgespräche. Jedes Signal kann legitim sein. Verknüpfen Sie Nachweise und setzen Sie Prüfprioritäten, statt jede Abweichung als bestätigten Betrug zu behandeln.
Regeln, Statistik und KI-gestützte Analyse helfen bei Mustern, benötigen aber brauchbare Daten, Abstimmung und menschliche Verantwortung. Definieren Sie Empfänger, Prüfzeit und Einschränkungsbedingungen. Messen Sie Fehlalarme und übersehene Ereignisse; kein Modell oder Protokolltest garantiert Betrugsfreiheit.
Eindämmung und Beweise vor dem Vorfall vorbereiten
Synchronisieren Sie die Zeit von IP-PBX, SBC, Firewall und Überwachung. Bewahren Sie ausreichend CDRs, Authentifizierungs-, Provisionierungs- und Routingänderungen auf, um Beteiligte, Zeit, Dauer, Trunk und Ergebnis zuzuordnen. Schützen Sie Protokolle gegen unerlaubten Zugriff oder Änderung und bestimmen Sie Aufbewahrung nach Betrieb und Datenschutzanforderungen.
Der Reaktionsplan muss Bereitschaft, Betreiberkontakt und Befugnis zur Konto- oder Routensperre benennen. Sichern Sie relevante Beweise während der Eindämmung. Begrenzen Sie möglichst betroffenes Ziel oder Konto und erhalten Sie wesentliche Anrufe. Zugangsdaten zurückzusetzen genügt nicht, wenn der Angreifer weiter Gerät, Provisionierungsquelle oder Administratorkonto kontrolliert.
Ermitteln Sie Umfang, entfernen Sie unerlaubte Geräte oder Einstellungen, schließen Sie den Eintrittsweg und prüfen Sie den Dienst vor Wiederfreigabe. Dokumentieren Sie Entscheidungen und bewerten Sie Kontrollen nach Wiederherstellung. Vorab genehmigte Reaktionen beschleunigen Eindämmung, automatische Sperren müssen aber gegen Reisen, Spitzenlast und Notfallabläufe getestet werden.
Wartungsbesuche und Fremdzugänge verifizieren
Prüfen Sie unerwartete Installations- oder Upgradeanfragen über bekannte interne Ansprechpartner oder unabhängig ermittelte offizielle Kanäle. Kleidung, Ausweis und vom Besucher genannte Telefonnummer reichen nicht. Ordnen Sie den Besuch einem Auftrag zu und erfassen Sie eingebrachte oder entfernte Geräte.
Geben Sie Auftragnehmern persönliche, befristete Zugänge mit nötigem Umfang. Begleiten Sie Arbeiten vor Ort, protokollieren Sie Fernadministration und entziehen Sie Rechte nach Abschluss. Schulen Sie rasche Meldung unbekannter Geräte und verdächtiger Anfragen; technische Kontrollen wirken mit unterstützenden Wartungsprozessen besser.
Kontrollen zu einem dauerhaften Betriebssystem machen
Die wirksame Kette umfasst erkennbare Geräte, kontrollierten Zugang, verwaltete Konten, begrenzte Routen, geschützten Verkehr, Verhaltensüberwachung und geübte Reaktion. Aktualisieren Sie unterstützte Firmware und Software, sichern Sie genehmigte Konfigurationen und testen Sie Wiederherstellung. Benennen Sie für jede Kontrolle einen Verantwortlichen über die Installation hinaus.
Bestimmen Sie bei einer Lösung von Becke Telcom, welche Kontrollen Endgerät, IP-PBX, Gateway, SBC, Betreiber oder integrierte Sicherheitsplattform übernehmen. Verlangen Sie dokumentierte Unterstützung und Konfigurationsnachweise, statt Ausgabenlimits, MFA, Analysen oder automatische Isolation bei jedem Gerät vorauszusetzen. Auch Cloud-Betrieb lässt Konten-, Geräte- und Rechteverantwortung beim Kunden.
Validieren Sie mit genehmigten Tests: unbekanntes Gerät ablehnen, verbotenes Ziel sperren, vereinbarte Verschlüsselungsabschnitte prüfen, sicheren Testalarm erzeugen sowie Kontoeindämmung und Wiederherstellung üben. Nutzen Sie autorisierte Testkonten und Ziele. Dokumentieren Sie Nachweise, manuelle Schritte und Zuständigkeiten außerhalb der Geschäftszeiten.
Häufige Fragen
Verwaltet ein Cloud-PBX-Anbieter die gesamte VoIP-Sicherheit?
Nein. Zuständigkeiten hängen vom Vertrag ab. Der Kunde verwaltet meist Benutzer, Endgeräte und Anrufrechte, der Anbieter definierte Infrastruktur und Dienstkontrollen. Dokumentieren Sie Aufteilung, Vorfallkontakte und verfügbare Nachweise.
Wie oft sollte ein Sprachsystem überprüft werden?
Planen Sie risikobasiert und prüfen Sie nach größeren Updates, neuen Trunks, geändertem Fernzugriff, Betreiberwechsel oder Vorfall. Daueralarme ersetzen keine regelmäßige Kontrolle von Konten, Softwaresupport und angesammelten Routingausnahmen.
Wie erhält ein Wartungsanbieter Fernzugriff?
Über ein persönliches Konto per genehmigtem VPN oder kontrolliertem Sprungserver, zeitlich und aufgabenbezogen begrenzt. Speichern Sie Anmeldungen und Änderungen und entziehen Sie Zugang nach Abschluss. Vermeiden Sie dauerhaft geteilte Administratorpasswörter.
Muss jedes Sprachpaket dauerhaft gespeichert werden?
Meist nicht. Vollmitschnitte können private Signalisierung oder Audio enthalten und große Speicher- und Zugriffslasten verursachen. Bewahren Sie erforderliche Protokolle und CDRs nach vereinbarter Richtlinie auf und nutzen Sie begrenzte autorisierte Mitschnitte für konkrete Fehleranalysen oder Untersuchungen.
Technische Referenzen
IETF RFC 3261: SIP-Authentifizierung und Grenzen der Transportsicherheit.
IETF RFC 3711: SRTP-Medienschutz und Anforderungen an externe Schlüsselverwaltung.